AIエージェントのPoCが成功した。現場の評価も高い。では、そのまま本番へ出してよいのか――答えは「まだ早い」である。
本番導入では、精度や便利さより先に、「何を任せるか」「どの権限で動かすか」「どこで人が止めるか」「事故時に説明できるか」を決め切る必要がある。
本記事は、AIエージェントを本番環境へ接続する直前に使う、経営・技術・運用のGo / No-Goチェックリストである。
✅ 先に結論
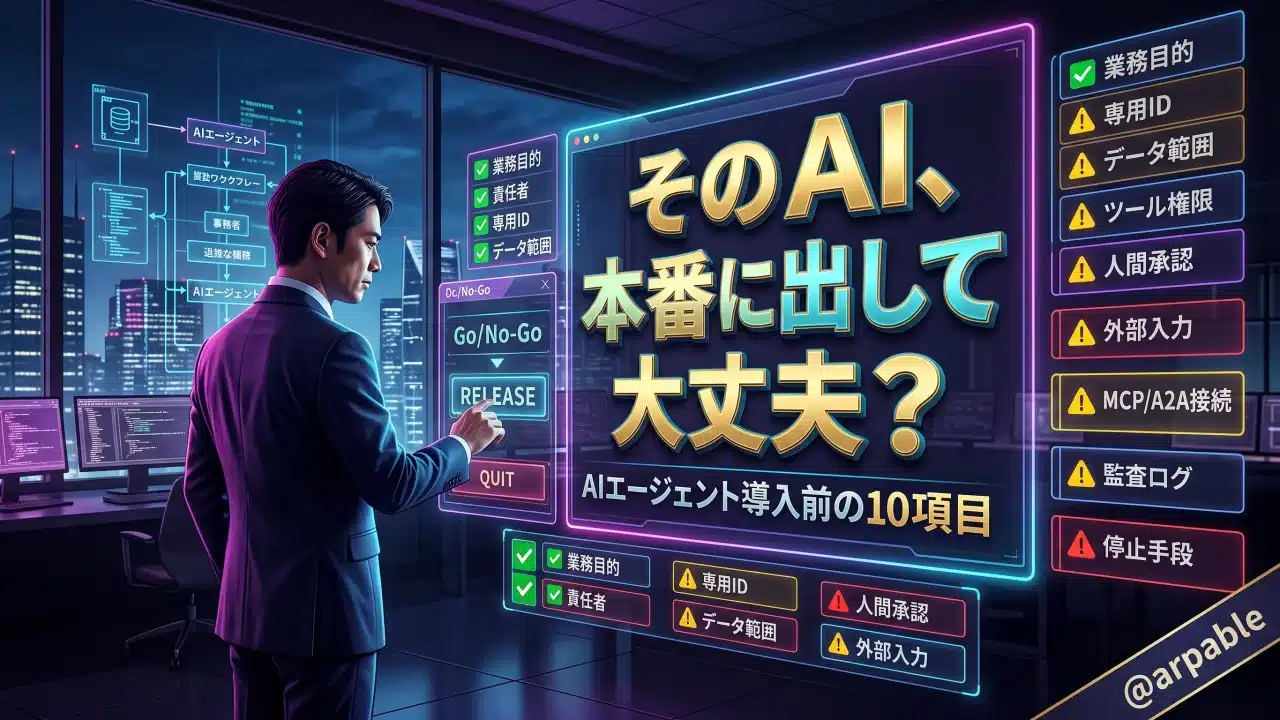
- 結論:AIエージェントを本番へ出す前に、業務目的・責任者・専用ID・データ範囲・ツール権限・人間承認・外部入力・MCP/A2A接続・監査ログ・停止手段の10項目を確認する。
- Go / No-Go:便利だったかではなく、「説明できる・止められる・責任を示せる」状態かで判断する。
- この記事の役割:何を確認するかに集中し、セキュリティ実装、MCP/A2A、監視、停止後の運用などの詳細は専門記事へ分ける。
この「まだ早い」を、勘ではなく10項目で判定する。それが、本記事のAIエージェント導入チェックリストです。
AIエージェント導入チェックリストとは何か
AIエージェント導入チェックリストとは、PoCを本番へ進めてよいかを、業務・権限・責任・監査の観点から判定する実務確認表である。
PoCでは、まず「AIが役に立つか」を見ます。検索が速くなった、回答案を作れるようになった、作業時間が減った。ここまでは重要です。
しかし、本番環境では問いが変わります。「そのAIはどのデータまで読めるのか」「誰の権限でツールを使うのか」「誤送信しそうになったら誰が止めるのか」「後から操作を説明できるのか」。PoCの成功は、本番導入の許可証ではありません。
本記事で扱うAIエージェントは、データを参照し、外部ツールを呼び出し、更新や送信などの業務操作まで担うシステムを指します。こうしたシステムは、回答品質だけでなく実行主体として統制できるかを本番前に確認する必要があります。
導入全体の進め方やPoCから本番移行までの流れは、AIエージェント導入ガイド2026|PoC・本番移行・ガバナンス設計で詳しく解説しています。本記事では、あくまで「本番へ出す直前に何を確認するか」に絞ります。
なぜ本番前にチェックが必要なのか
AIエージェントの事故は、AIが止まったときよりも、正規の権限を持ったまま想定外の行動を続けたときに深刻化する。
本当に怖いのは、AIが何もできないことではありません。正規のIDと権限を持ったAIが、間違った判断のまま堂々と処理を進めることです。
メールを読むだけなら影響は限定的でも、外部送信できれば情報漏えいにつながります。CRMを検索するだけなら比較的安全でも、顧客情報を更新・削除できれば業務事故になります。AIが他のエージェントへ仕事を委任できれば、影響範囲はさらに広がります。
本番前チェックで問うべきは、「AIを信用できるか」ではありません。信用しなくても安全に動かせる設計になっているか、その一点です。
NIST SP 800-207自体はAIエージェント専用文書ではありません。本記事では、そのゼロトラスト思想をAIエージェントのID・権限制御へ応用しています。専用ID、最小権限、人間承認、監査ログなどの設計原則は、AIエージェントのゼロトラスト設計で詳しく整理しています。
本番前に確認すべき10項目
本番投入前には、目的・責任・ID・データ・権限・承認・外部入力・接続・ログ・停止の10項目を順番に確認する。
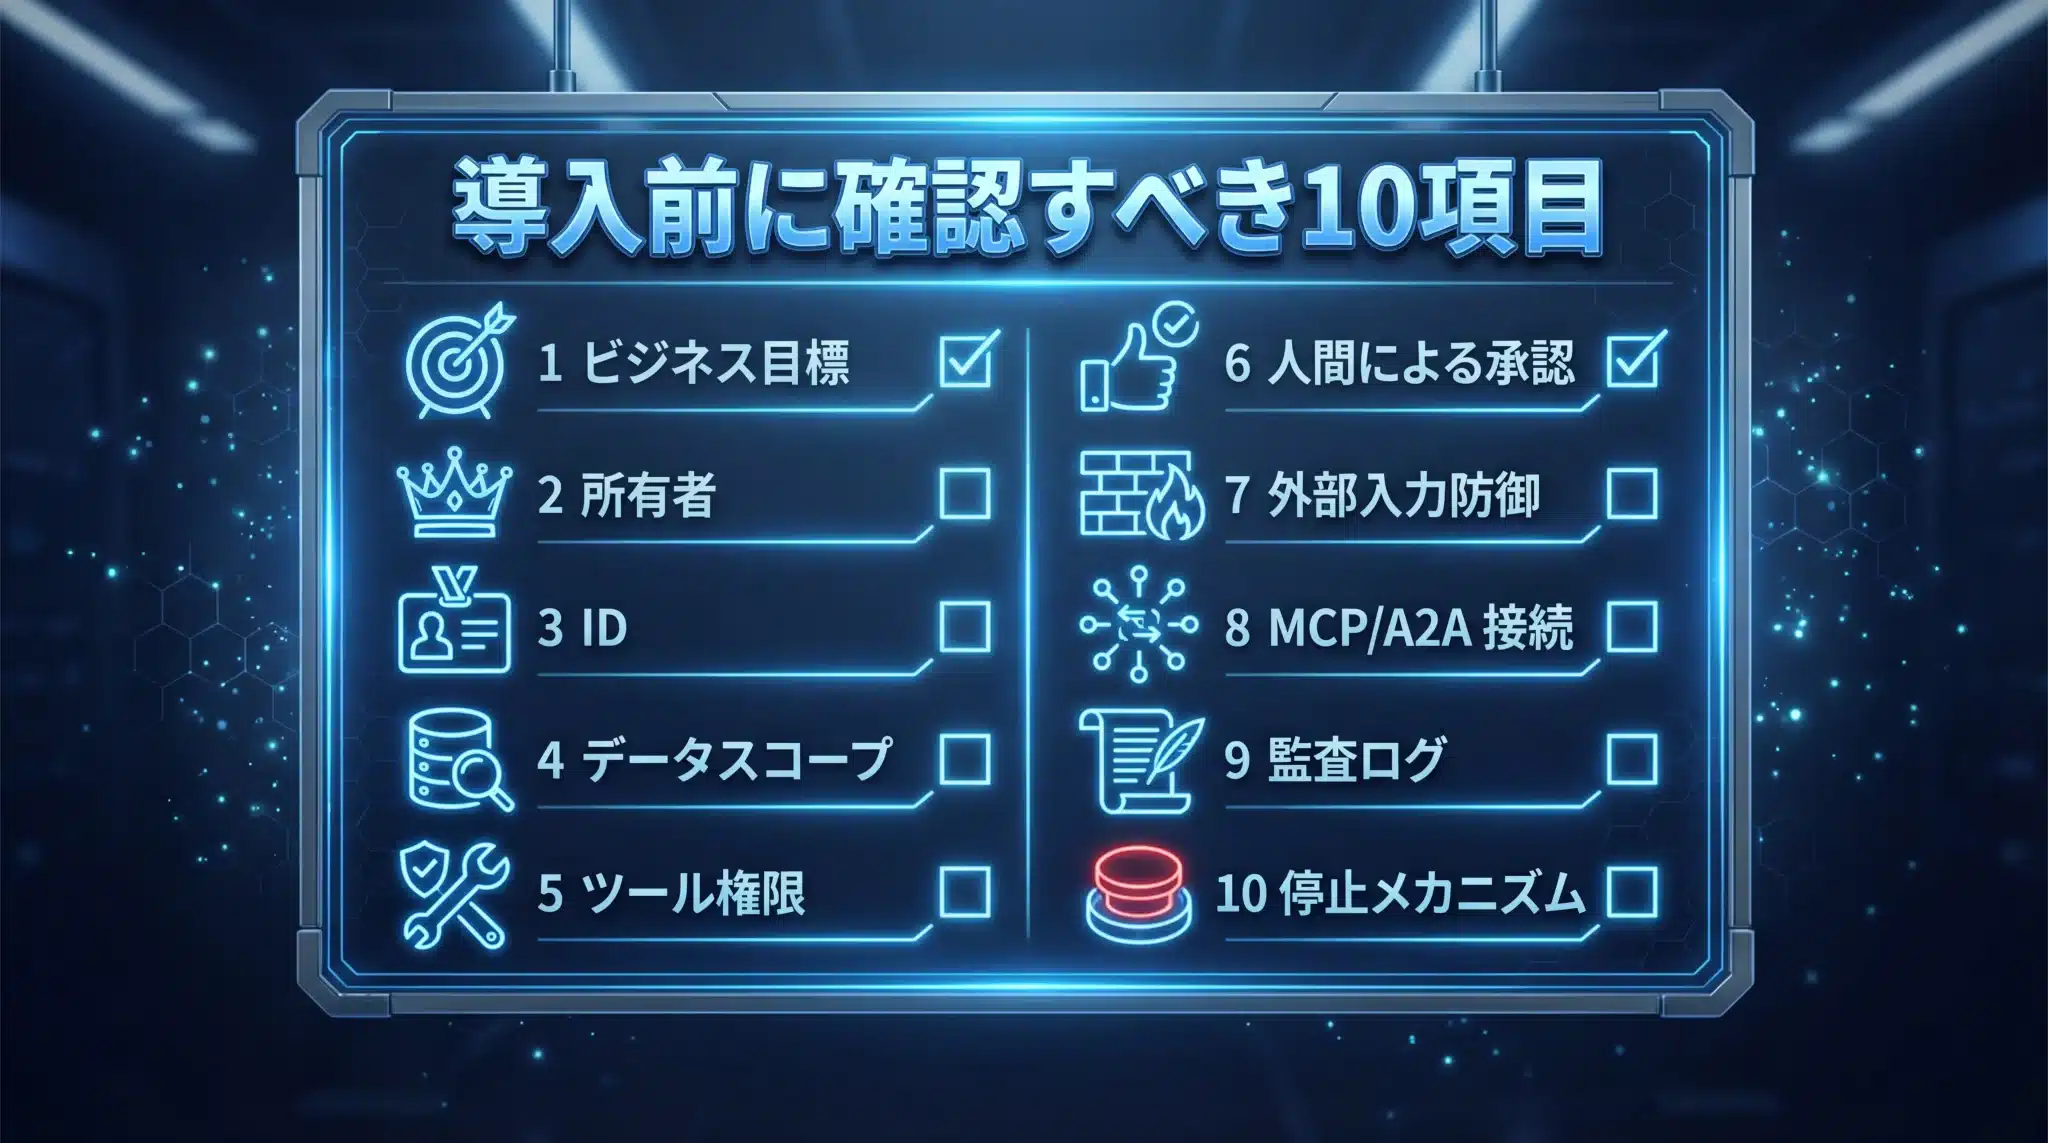
| No | 確認項目 | 本番前に確認すること | 未確認時の主なリスク |
|---|---|---|---|
| 1 | ビジネス目標 | 何の業務を、どこまでAIに任せるか | 役割と権限が際限なく広がる |
| 2 | 所有者・責任者 | 業務・技術・運用の責任者を決めたか | 事故時の判断者が不明になる |
| 3 | 専用ID | 人間とは別のAI専用IDで動かすか | 操作主体を追跡できない |
| 4 | データ範囲 | 読める情報・読めない情報を分けたか | 漏えい時の影響範囲が拡大する |
| 5 | ツール権限 | 参照・下書き・更新・削除・送信を分けたか | 誤実行・権限濫用につながる |
| 6 | 人間承認 | 重要操作の前に人が止められるか | 不可逆な処理がAIだけで完結する |
| 7 | 外部入力対策 | Web・メール・PDF等を命令と混同しないか | 間接プロンプトインジェクション |
| 8 | MCP/A2A接続 | 接続先・委任先・共有範囲を検証したか | 接続先からリスクが持ち込まれる |
| 9 | 監査ログ | 入力・実行・承認・出力を追跡できるか | 原因追跡と説明責任が困難になる |
| 10 | 停止手段・レビュー | 異常時に止め、定期的に見直せるか | 被害拡大・権限肥大化につながる |
1. 業務目的:AIに「何でも」を任せない
最初に決めるのは、AIエージェントが担当する業務の境界です。「営業を支援する」では広すぎます。「問い合わせを分類する」「回答案を作る」「送信は人間が行う」のように、開始点と終了点を具体化します。
目的が曖昧なAIエージェントは、時間とともに業務範囲も権限も広がり続けます。 本番前に「やること」と同じくらい「やらないこと」を明文化してください。
2. 所有者・責任者:誰が判断するAIなのか
AIエージェントには、少なくとも業務オーナー、技術責任者、運用責任者が必要です。事故時に停止を判断する人、権限変更を承認する人、法務確認が必要な操作を決める人も明確にします。
特に契約、決済、顧客への外部送信などを扱う場合は、「AIに何をさせてよいか」ではなく「誰の承認の下で何をさせるか」まで決めておきます。
3. 専用ID:人間のアカウントを使わせない
あなたの会社のAIは、誰のIDで動いているか答えられますか?
AIエージェントを社員の共有アカウントや担当者個人のIDで動かすのは、社員証を貸し借りしたまま社内を歩かせるようなものです。ログ上で人間とAIを区別できません。AIには独立したマシン・アイデンティティを持たせ、所有者、用途、権限スコープを台帳化します。
「どのエージェントが、どの権限で、何を実行したか」を追跡できることが最低条件です。
4. データ範囲:「全部読める」を禁止する
AIの回答精度を上げるために広いデータアクセスを与えたくなります。しかし、全社データを読めるAIは、事故時の影響範囲も全社になります。
公開情報、一般社内情報、機密情報、高度機密情報などに分け、業務上必要な範囲だけを許可します。個人情報、未公開財務、人事評価、M&Aなどは、原則禁止または個別承認とする設計が必要です。
5. ツール権限:読む・作る・実行するを分ける
同じメールツールでも、「読む」「返信案を作る」「送信する」は別の権限です。CRMでも「検索」「更新」「削除」「エクスポート」は分離します。
本番初期は読み取り・検索・候補作成・下書きを中心にし、更新・削除・外部送信・他エージェントへの委任は必要性を確認してから追加します。
6. 人間承認:不可逆な操作の前で止める
外部メール送信、契約書送付、支払い、顧客情報更新、権限変更、本番反映などは、AIだけで完結させないのが基本です。
重要なのは「人が最終確認する」という運用ルールを置くだけではなく、承認されなければ処理そのものが進まない仕組みにすることです。Human Review、承認フロー、停止条件の具体的な設計はAIエージェントのGuardrailsとHuman Reviewで解説しています。
7. 外部入力対策:AIが読む情報を命令にしない
メール、Webページ、PDF、外部文書には、AIへの指示として解釈される文字列が紛れ込む可能性があります。外部入力は「参考情報」と「システムからの命令」を分離し、外部情報を読んだ直後に高権限操作を実行できないようにします。
この攻撃の仕組みと対策はプロンプトインジェクション2.0で詳しく扱っています。本記事では、外部入力を信用しすぎない設計になっているかを確認できれば十分です。
8. MCP/A2A接続:接続先と委任先を棚卸しする
そのMCP接続先や委任先エージェントを、誰が承認したか答えられますか?
MCPでは、利用するサーバーやツールの提供元、権限スコープ、ログ、更新管理を確認します。MCPそのものの仕組みと安全な始め方はMCP完全ガイドへ分離します。
A2Aなどで他のエージェントへ委任する場合は、相手のID、共有してよい情報、委任できる業務、戻り値の検証、責任範囲を確認します。MCPとA2Aの役割分担はA2Aとは?MCPとの違いを参照してください。
9. 監査ログ:後から「なぜ」を説明できるか
監査ログは、AIエージェントにとって業務上のドライブレコーダーです。APIの成功・失敗だけでなく、どの入力を受けたか、何を参照したか、どのツールを実行したか、誰が承認したか、最終的に何を出力・更新したかを追跡できるようにします。
本番導入できるAIとは、失敗しないAIではなく、失敗したときに原因を追えるAIです。本番で何を観測し続けるかはAIエージェントObservabilityで詳しく解説しています。
10. 停止手段・運用レビュー:止め方を先に決める
異常時にAIの実行を停止する方法、外部接続を切る方法、権限を剥奪する方法を、本番前に確認します。また、導入後は利用業務や接続ツールが増えるため、定期的な権限棚卸しとログレビューが必要です。
停止後に誰が判断し、どう再開し、いつ手動運用へ切り替えるかまで必要な場合は、AIエージェントRunbook設計へ進んでください。チェックリスト側では、「止められる」「見直せる」状態かを確認します。
Go / No-Goをどう判断するか
10項目を確認したら、すべてを同じ重みで採点するのではなく、本番停止に直結する重大項目が未対応かどうかで判断する。
Arpable編集部では、各項目を「未対応」「一部対応」「対応済み」の3段階で見る方法を推奨します。ただし、10項目を単純に合計して「8点だからGo」と判定するのは危険です。
| 判定 | 状態 | 次の行動 |
|---|---|---|
| No-Go | 責任者、ID、権限、人間承認、ログ、停止手段など重大項目に未対応がある | 本番へ出さず、PoCまたは設計へ戻す |
| 限定Go | 重大項目は対応済みだが、一部の例外処理や運用レビューが未成熟 | 読み取り・下書きなど低リスク業務に限定する |
| Go | 業務範囲、責任、権限、承認、ログ、停止方法が明文化・実装されている | 対象範囲を限定したまま段階的に本番運用する |
特にNo.2「責任者」、No.3「専用ID」、No.5「ツール権限」、No.6「人間承認」、No.9「監査ログ」、No.10「停止手段」は、本番統制の土台です。外部送信・更新・削除などの実行権限を持つAIエージェントでは、原則として、これらのいずれかに未対応が残る場合、本番はNo-Goとします。
Arpable実務判断
PoCで「使える」と分かったら、本番では「説明できる・止められる・責任を示せる」を確認する。 この3条件を満たして初めて、AIエージェントは便利なデモから業務システムへ変わる。
誰が10項目を確認するのか
AIエージェントの本番判断は情シスだけでは完結せず、経営・業務・技術・法務がそれぞれ異なる責任を持って確認する。
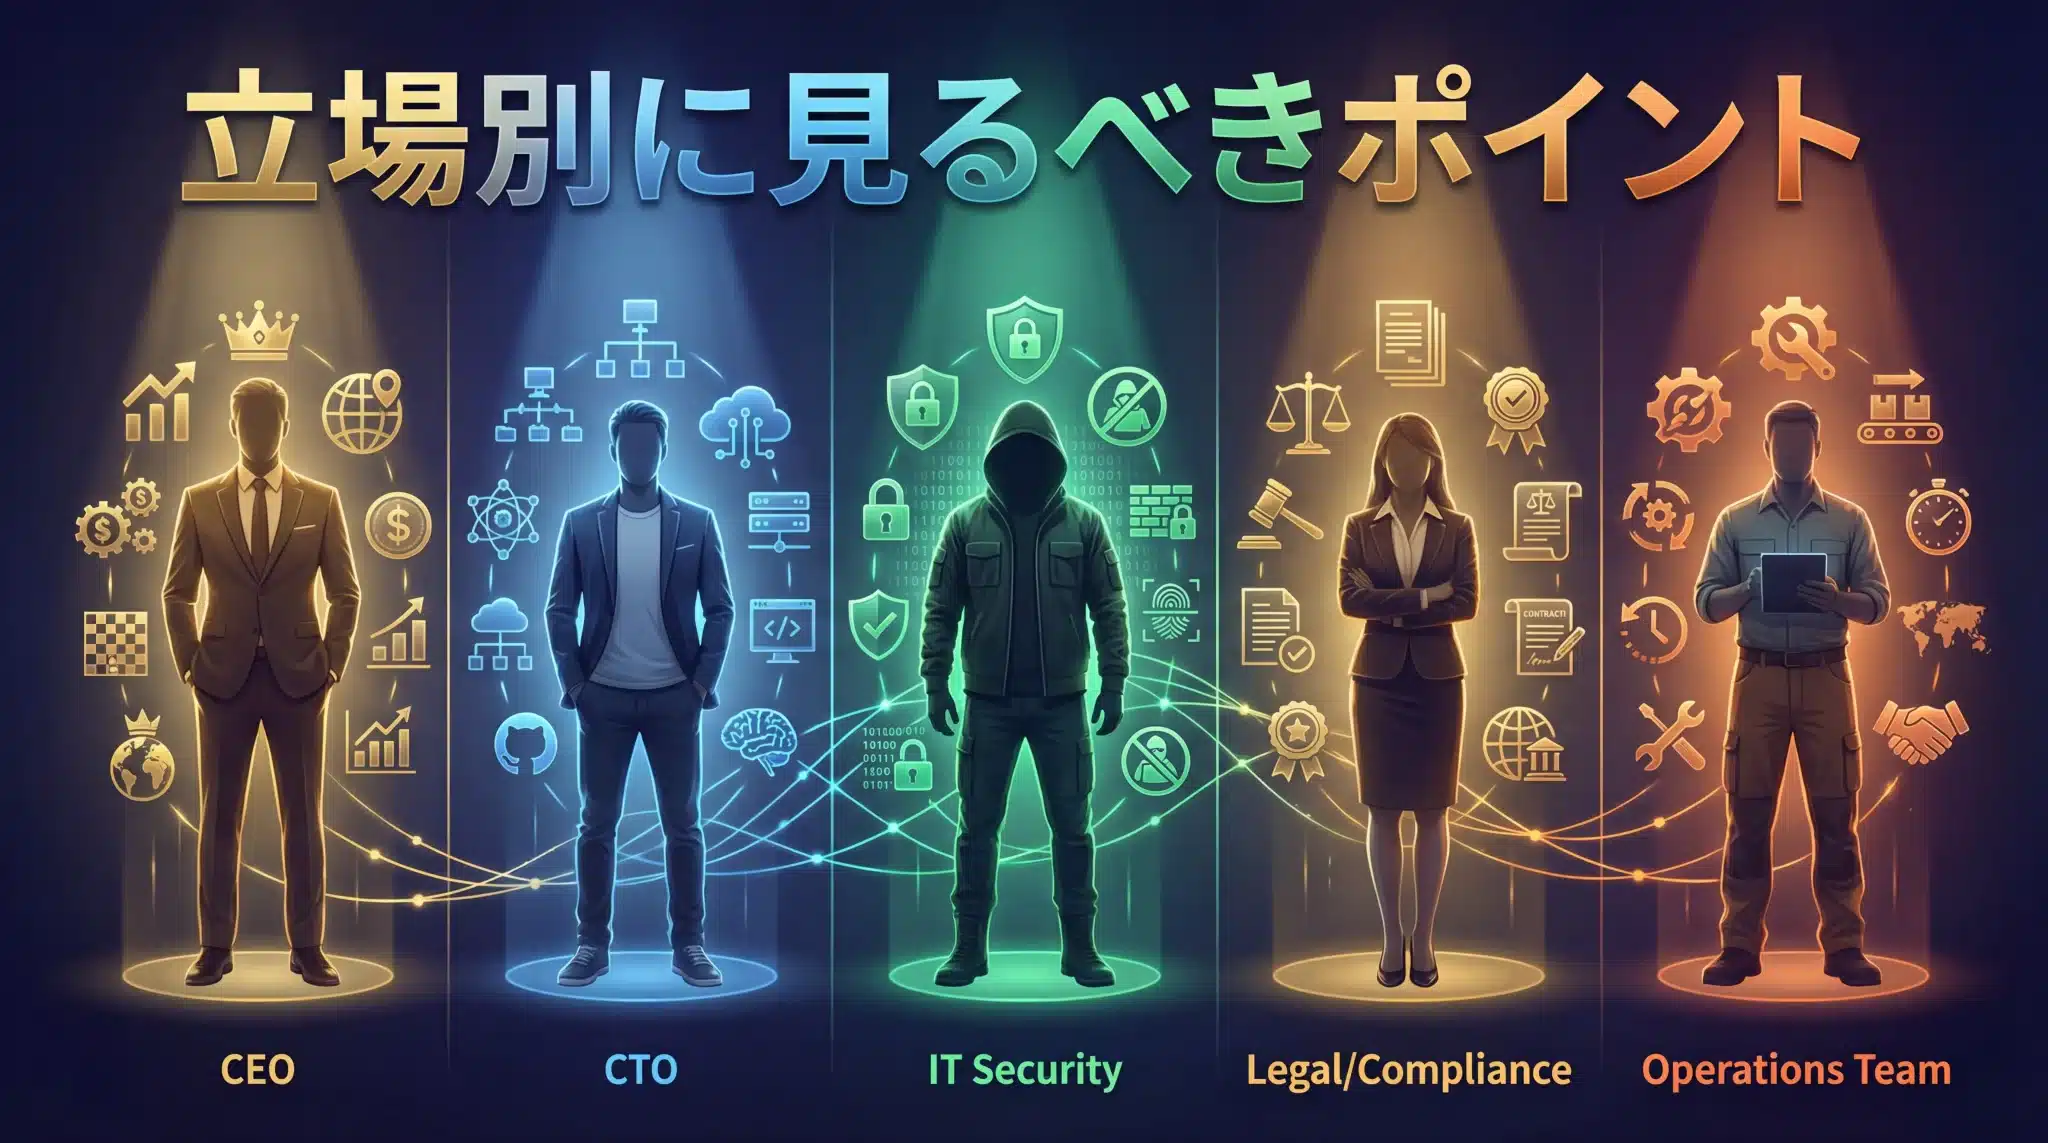
| 立場 | 主に見る項目 |
|---|---|
| 経営・事業責任者 | 業務目的、任せる範囲、責任分界 |
| CTO・開発責任者 | アーキテクチャ、外部接続、停止手段 |
| 情シス・セキュリティ | 専用ID、権限、データ範囲、監査ログ |
| 法務・コンプライアンス | 契約、個人情報、外部送信、説明責任 |
| 現場部門 | 承認ポイント、例外処理、停止すべき場面 |
重要なのは、会議に全員を集めることではありません。10項目ごとに「誰がYesと言うのか」を決めることです。責任者がいない項目は、実質的には未対応と考えるべきです。
このチェックリストを使うタイミング
この10項目は、PoCの終了時、限定本番の開始前、権限や外部接続を追加する前に繰り返し使う判定表である。
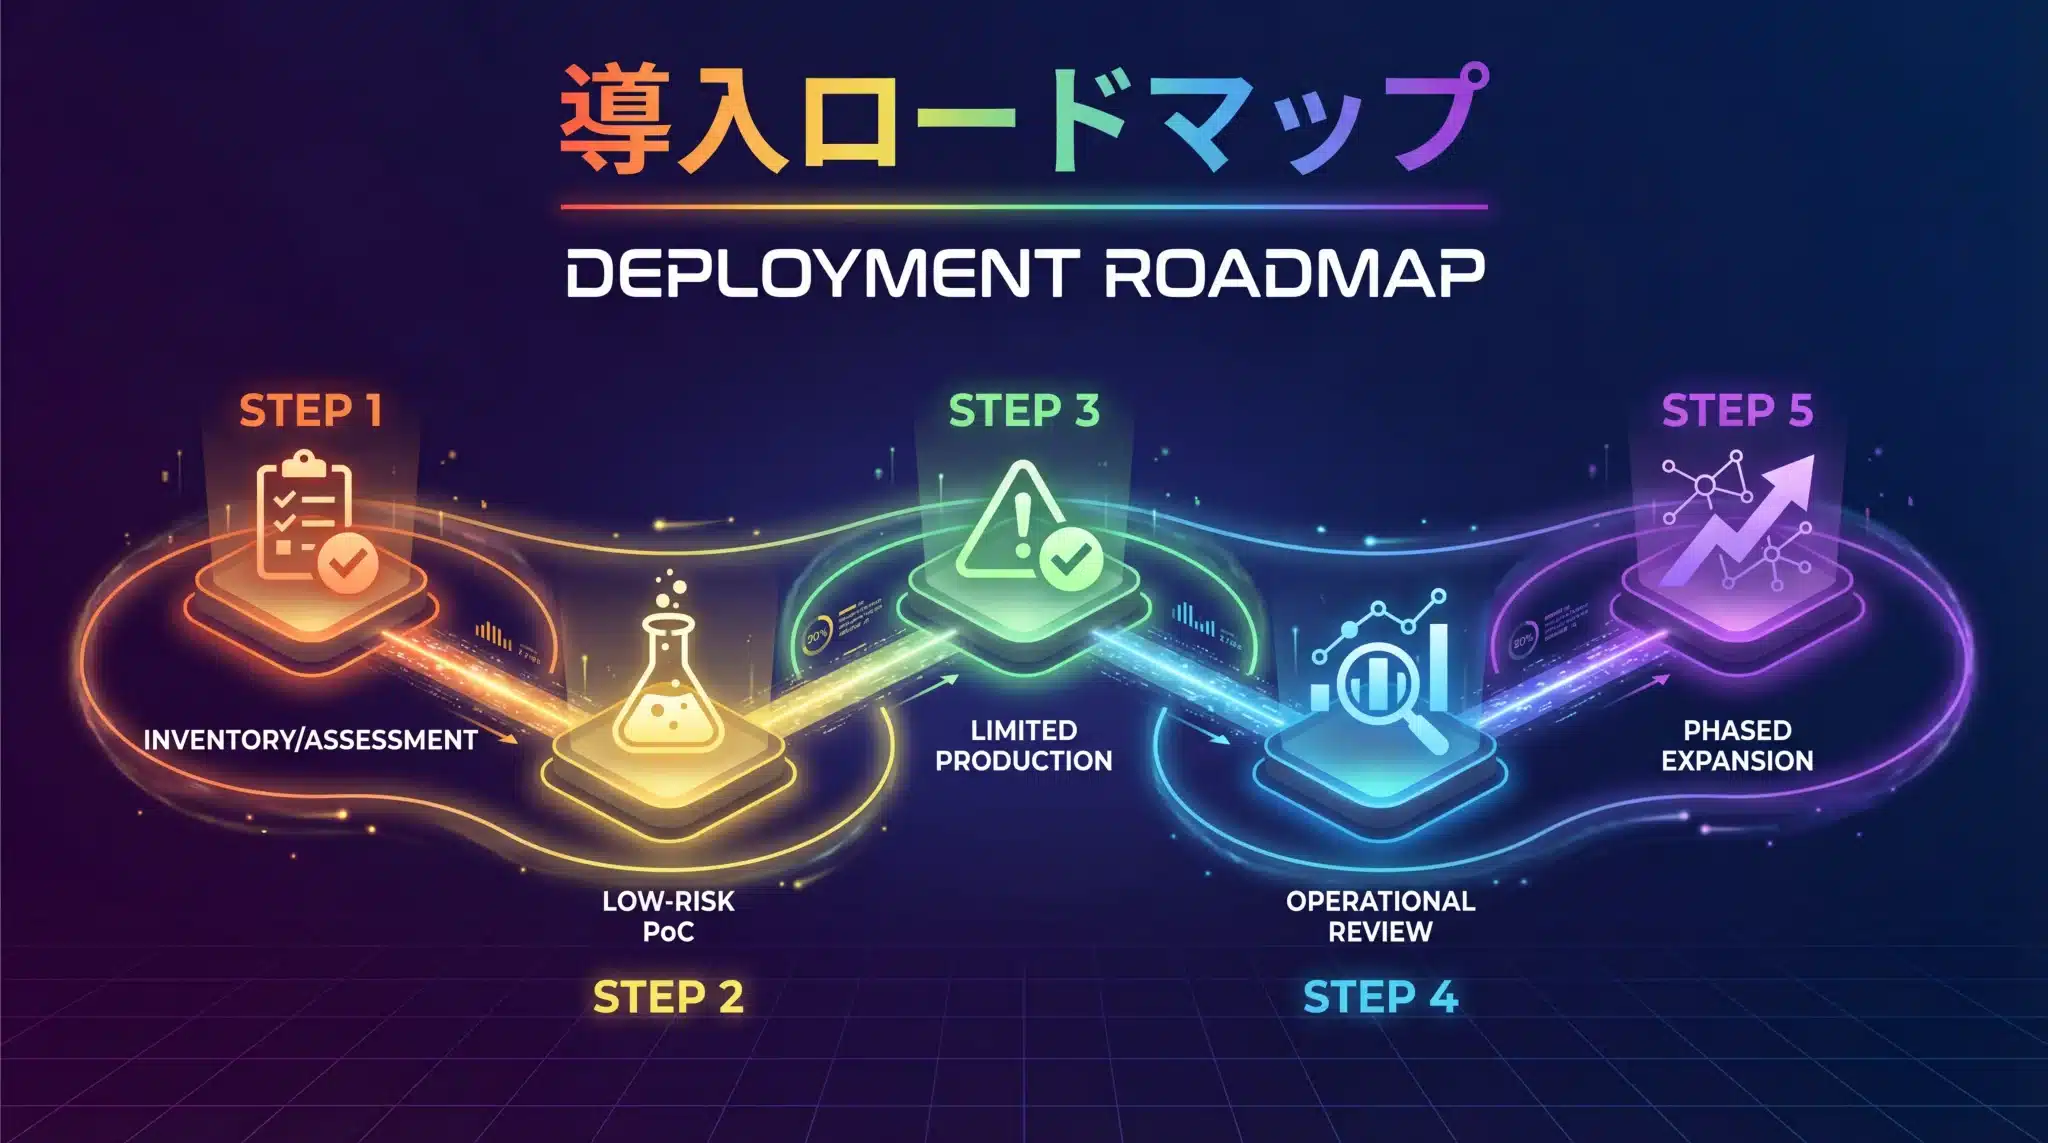
AIエージェント導入は、一般に対象業務の棚卸し、低リスクPoC、限定本番、運用レビュー、段階拡張という流れで進みます。このチェックリストは、その中でも「次の権限を与えてよいか」「本番対象を広げてよいか」を判断する場面で使います。
PoC終了時だけでなく、新しいツールを接続するとき、対象部門を広げるとき、外部送信や更新権限を追加するときにも、10項目へ戻って再判定します。PoCの作り方、対象業務の選び方、段階展開、ガバナンス体制まで含めた導入全体像は、AIエージェント導入ガイド2026で確認してください。
よくある失敗
本番導入で繰り返される失敗は、AIの性能不足より、PoC時の広い権限や曖昧な責任をそのまま持ち込むことから生まれる。
- PoCの広い権限をそのまま本番へ持ち込む:検証用の「全部読める・全部使える」が本番では事故要因になる。
- 人間アカウントでAIを動かす:誰が実行した操作なのか判別できなくなる。
- 承認ポイントを後付けする:現場フローに入らず、形だけの承認になる。
- APIログだけで十分だと思う:何を見て、なぜそのツールを使ったか追えない。
- 止め方を決めずに本番へ出す:異常時に外部接続や権限を即座に遮断できない。
この5つのうち一つでも「自社にありそうだ」と感じたなら、まず該当するチェック項目を未対応として扱ってください。チェックリストの価値は、安心材料を増やすことではなく、本番前に不安材料を見つけることにあります。
一次情報からどこまで言えるか
NIST、OWASP、CISA・NSAなどの関連資料は、AIを権限・運用・監視・説明責任を伴うリスク管理対象として扱う必要性を示している。
本記事の10項目は、特定の標準がそのまま定めた認証基準ではありません。NIST AI Risk Management FrameworkのGOVERN・MAP・MEASURE・MANAGE、NIST SP 800-207のゼロトラスト、OWASP Top 10 for Agentic Applications 2026などを踏まえ、企業が本番前に確認しやすい形へArpable編集部が整理した実務フレームです。
さらに2026年5月、米国のCISA・NSA、オーストラリアのASD’s ACSC、カナダ、ニュージーランド、英国のサイバーセキュリティ機関は、共同ガイダンス「Careful Adoption of Agentic AI Services」を公表しました。同ガイダンスは、Agentic AIに広範・無制限のアクセスを与えないこと、組織の既存のセキュリティモデルとリスク許容度に沿って導入すること、低リスクかつ非機微な業務から始めること、継続的な可視性と保証を確保することを推奨しています。
ただし、これらの一次情報が「この10項目を使えば安全」と保証しているわけではありません。業務内容、扱うデータ、接続先、規制、AIへ与える権限によって必要な対策は変わります。
チェックリストは安全性の証明書ではなく、見落としを減らすための入口です。本番導入後も、権限・ログ・接続先・停止条件を継続的に見直す必要があります。
まとめ|本番導入の通行証は「説明できる・止められる・責任を示せる」
AIエージェントを本番へ出す判断は、モデル性能ではなく、10項目を通じて業務・権限・責任・監査を統制できるかで決める。
AIエージェント導入前に確認するのは、次の10項目です。
- 業務目的
- 所有者・責任者
- 専用ID
- データ範囲
- ツール権限
- 人間承認
- 外部入力対策
- MCP/A2A接続
- 監査ログ
- 停止手段・運用レビュー
AIエージェントは、企業に大きな生産性をもたらします。しかし、AIが実際の業務を動かすほど、価値とリスクは同じ経路から入ってきます。
だから本番前に必要なのは、「もっと賢いモデルか」という問いではありません。
問うべきは、もっと地味で、もっと重い一言です。
このAIは、何をしてよく、誰の権限で動き、どこで止まり、何か起きたときに誰が説明できるのか。
この問いに10項目で答えられたとき、チェックリストは単なる書類ではなく、AIエージェントを統制可能な条件で本番へ進めるための「通行証」になります。
参考文献 / 出典
一次情報
次に読むならこの3本
補足Q&A
Q1. AIエージェント導入前に最初に確認すべきことは何ですか?
A1. 業務目的と責任者です。 何を任せるのか、誰が業務・技術・運用の責任を持つのかが決まらなければ、データ範囲や権限、人間承認、ログ設計も決められません。
Q2. PoCで成功した条件のまま本番導入してもよいですか?
A2. そのまま移行するのは避けるべきです。 PoCでは検証を優先して広いデータアクセスや権限を与えることがあるため、本番前に専用ID、権限、人間承認、監査ログ、停止手段を再確認してください。
Q3. 10項目のうち何項目を満たせば本番導入できますか?
A3. 単純な点数制は推奨しません。 特に責任者、専用ID、ツール権限、人間承認、監査ログ、停止手段など、本番統制に直結する重大項目が未対応ならNo-Goと考え、設計へ戻す方が安全です。
更新履歴
- 2026年9月10日:検索意図を「AIエージェント導入チェックリスト/本番前のGo・No-Go判定」に特化。導入・セキュリティ・MCP/A2A・監視の詳細を専門記事へ整理し、本文を再構成。
- 2026年4月27日:初版公開。