※本記事は継続的に最新情報へアップデートしています。
10年後も秘密でなければならない設計情報を、攻撃者が今日取得したとする。今は読めなくても、将来の量子コンピューターなら解読できるかもしれない。
だからQ-Dayは、未来のある日に突然始まるリスクではない。長期機密を持つ企業にとっては、すでに現在進行形の課題である。
しかも、RSA-2048を破るために必要とされる物理量子ビット数の理論推計は、2019年の約2,000万個から2025年には100万個未満まで下がった。Q-Dayは本当に「まだ遠い未来」なのだろうか。
✅ 先に結論
Q-Dayとは、量子コンピューターがRSAや楕円曲線暗号(ECC)などに依存する公開鍵暗号の安全性を、実用的な時間で崩せるようになる転換点である。
- 「100万量子ビット」がQ-Dayではない:量子ビット数だけでなく、誤り訂正、演算精度、実行速度、アルゴリズム効率の総合力で決まります。
- 量子ハードウェアの能力は上がり、RSA解読に必要な計算資源は下がっている:Q-Dayは両者が交差する地点と捉えると理解しやすくなります。
- 攻撃者はQ-Dayを待つ必要がない:現在の暗号化データを取得・保存し、将来解読する「Harvest Now, Decrypt Later」があるためです。
Q-Dayを当てる必要はありません。Q-Dayが来ても困らない状態を、今から作ることが重要です。
Q-Dayとは何か
Q-Dayとは、特定の量子ビット数ではなく、現在の公開鍵暗号の安全性を現実的な時間で崩せる計算能力が成立する転換点である。
「量子コンピューターが現在の暗号を破る日」と説明されることもありますが、特定の日付が決まっているわけではありません。また、「100万量子ビットに到達したらQ-Day」という単純な話でもありません。
実際に暗号の安全性を崩せるかどうかは、物理量子ビット数だけでなく、誤り率、誤り訂正能力、論理量子ビット数、量子ゲートの精度、演算速度、そして暗号解読アルゴリズムの効率によって決まります。Q-Dayとは、「実際にRSAやECCの安全性を崩せる総合的な計算能力」が成立する時点と考えるのが適切です。
影響も用途によって異なります。鍵交換や暗号化では、取得済みの通信が将来復号される機密性リスクがあります。一方、電子署名では、将来の署名偽造によって、証明書やソフトウェア更新の信頼性が損なわれることが問題になります。
量子コンピューター全体の現在地については、量子コンピューティング最新動向でも詳しく解説しています。
「100万量子ビット」の意味を正しく理解する
量子コンピューターでは、装置上の物理量子ビットをそのまま計算へ使うのではなく、誤り訂正によって論理量子ビットを作る必要がある。
物理量子ビットとは、実際の量子チップや装置上に存在する量子ビットです。しかし量子状態は非常に壊れやすく、ノイズや外部環境の影響を受けるため、そのまま長時間の計算に使うことは困難です。
そこで、多数の物理量子ビットを使って誤りを検出・訂正し、安定して計算できる状態を作ります。これが論理量子ビットです。
物理量子ビットは、よく間違える大勢の作業員だと考えると分かりやすいでしょう。論理量子ビットは、その作業員たちが互いに答えを照合し、間違いを直し合って、ようやく出せる「一つの確かな答え」にあたります。
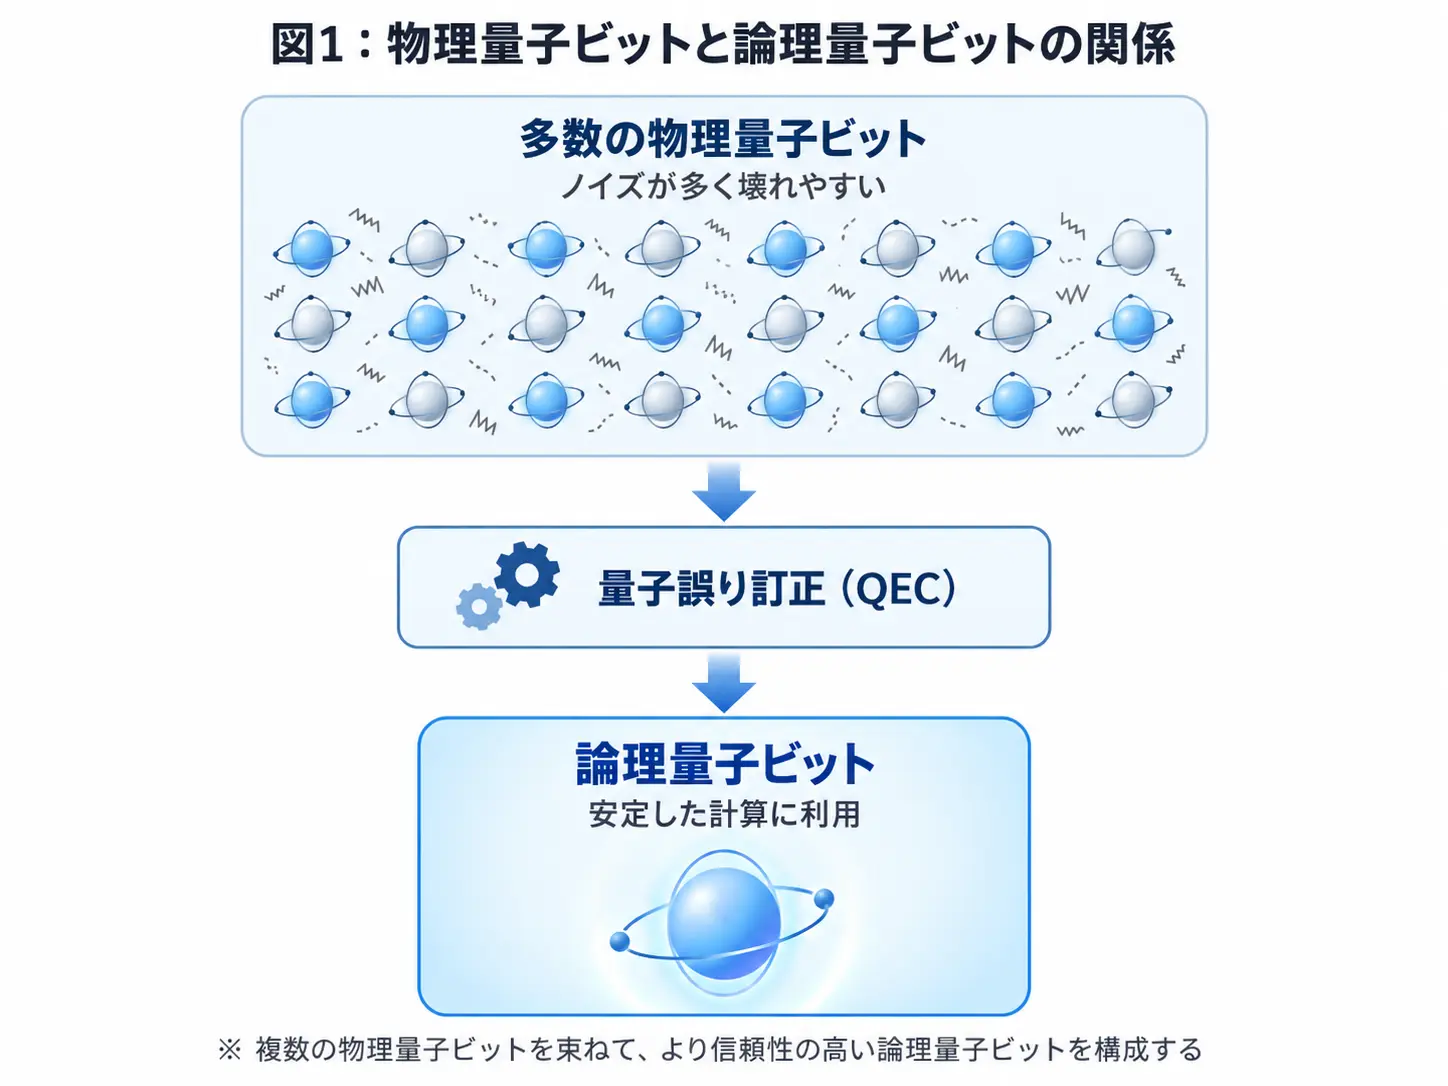
表面符号を使う構成では、物理誤り率や求める信頼性によって、1つの論理量子ビットを支えるために数百から1,000個を超える物理量子ビットが必要になる場合があります。ただし、この比率は固定ではありません。
誤り訂正符号や装置構成が変われば、必要な物理量子ビット数も大きく変わります。さらに、補助量子ビット、配線、測定、ルーティング、マジック状態生成などにも計算資源が必要です。
「100万物理量子ビット」と「100万個の計算可能な量子ビット」は、まったく違います。
Q-Dayは「上から」と「下から」近づいている
量子ハードウェアの能力が上がる一方で、RSA解読に必要な資源はアルゴリズムや誤り訂正の改善によって下がり続けている。
2019年、Craig GidneyとMartin Ekeråは、RSA-2048を約8時間で素因数分解するために、約2,000万個のノイズを含む物理量子ビットが必要だと試算しました。2025年にはGidneyが、同じRSA-2048を100万個未満の物理量子ビット、1週間未満で扱える設計を示しています。
重要なのは、数字そのものより「必要資源が下がっている」という方向です。
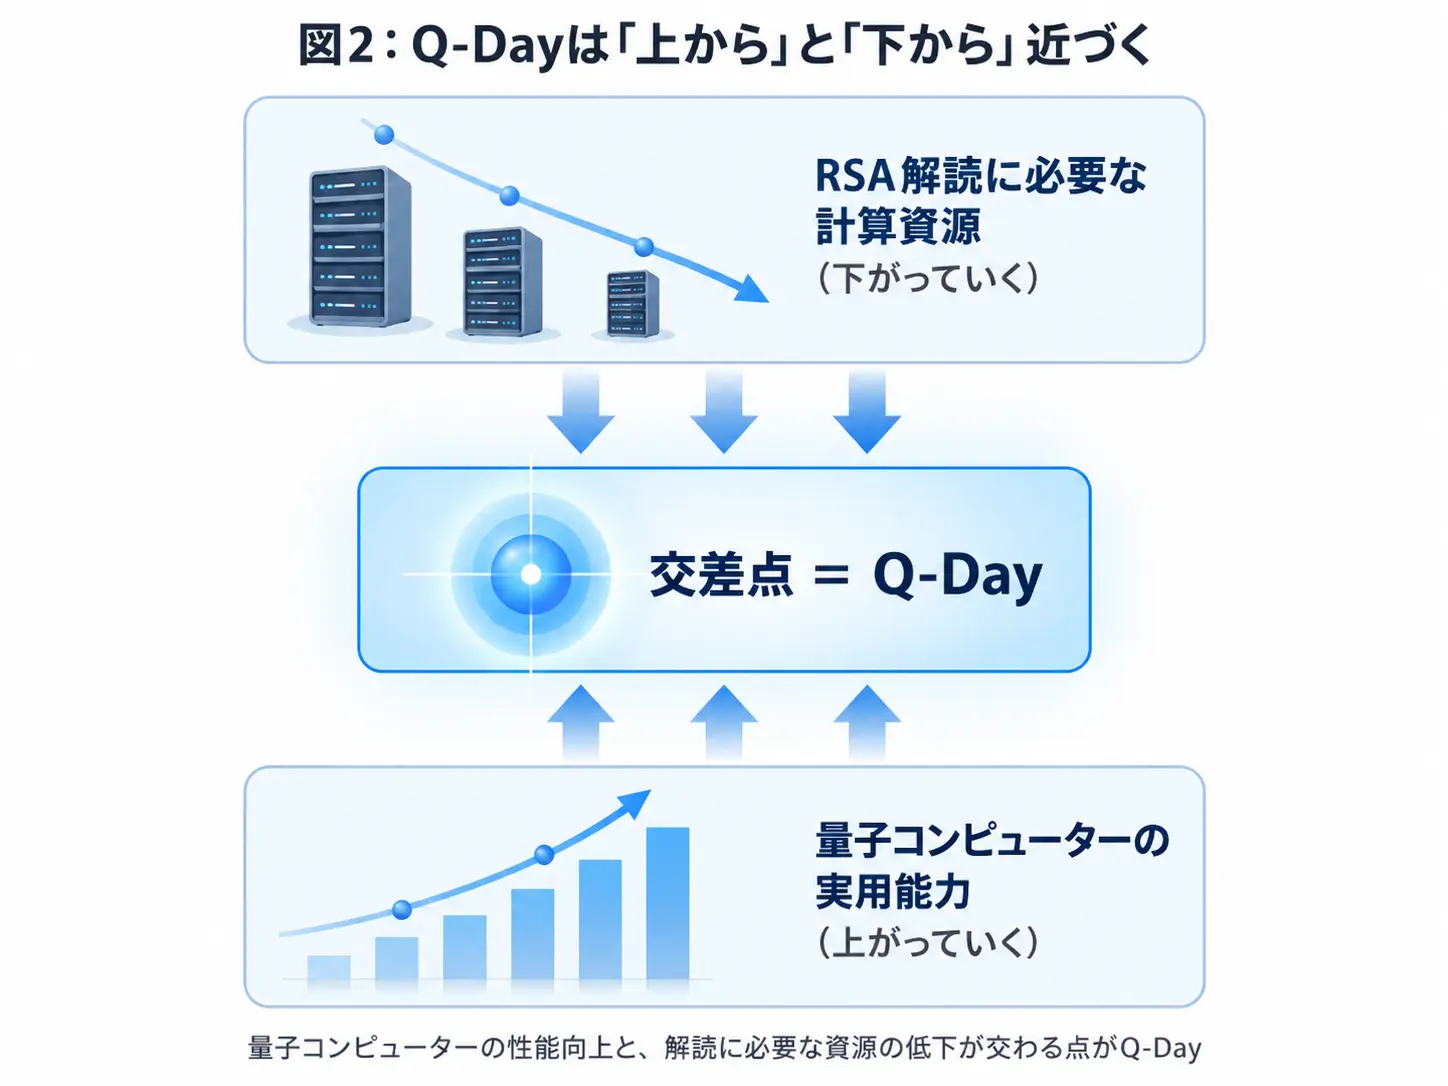
量子コンピューターの実用能力は下から上へ伸びています。その一方で、RSAを破るために必要な計算資源は、アルゴリズムや誤り訂正技術の改善によって上から下へ下がっています。
この2本の線が交差するところがQ-Dayであると捉えると、なぜ「100万量子ビット」という一つの数字だけで判断できないのかが見えてきます。
2026年の査読前研究では、再構成可能な中性原子と量子LDPC符号などを前提に、RSA-2048を約1万物理量子ビット級で扱う構成も検討されています。
ただし、これは量子ビット数を抑える代わりに実行時間が長くなる設計です。必要量子ビット数だけを取り出して、「RSA-2048をすぐ破れる装置が現れた」と解釈することはできません。
これらは特定の誤り率、装置構成、制御速度を仮定した理論上の資源見積もりであり、実機でRSA-2048を解読した成果ではありません。現在の量子コンピューターは、RSA-2048を実用的に破れる段階にはまだ達していません。
なぜRSAは量子コンピューターに弱いのか
RSAの安全性は巨大整数の素因数分解が難しいことに依存するが、ショアのアルゴリズムはその問題を周期発見へ変換する。
たとえば「15」という数字なら、15=3×5と簡単に分解できます。しかしRSA-2048で扱う整数は10進数で617桁にもなり、古典コンピューターで元の二つの素数を見つけることは現実的には極めて困難です。
ところが量子コンピューターには、ショアのアルゴリズムがあります。ショアが画期的なのは、素因数を候補から片っ端から探すのではなく、素因数分解という問題を「繰り返しの周期を見つける問題」へ変換する点です。
簡単な例として、15という数に対して7の累乗を15で割った余りを見ると、次の繰り返しが現れます。
7 → 4 → 13 → 1 → 7 → 4 → 13 → 1……
この場合、周期は「4」です。ショアのアルゴリズムでは、この周期を量子計算で効率的に取り出し、この例では周期4を使った通常の計算によって、15の因数である3と5へたどり着きます。
量子コンピューターが直接3と5を言い当てるのではなく、因数につながる周期を見つけ、最後は古典計算で因数へ変換するのがポイントです。
トップエンジニア向けに少しだけ踏み込めば、この周期抽出には量子重ね合わせ、量子干渉、量子フーリエ変換(QFT)が使われます。しかしCxOや統括責任者が理解すべきなのはQFTの数式ではありません。
RSAの安全性を支えていた数学的な難しさそのものに、量子計算が別の解き方を持ち込むことが重要です。
HPCや量子アニーリングでは代わりにならないのか
ショアの本質は単純な高速化ではなく、古典計算とは異なる数学的構造を利用して問題の解き方そのものを変えることにある。
スーパーコンピューター(HPC)でも素因数分解はできますし、大量の計算を並列処理することもできます。しかし、ショアとの違いは単純な演算速度ではありません。
HPCが既存の道路を広げて大量の車を走らせる計算だとすれば、ショアは目的地への別ルートそのものを見つける計算です。
量子アニーリングもショアとは異なります。量子アニーリングは、問題をエネルギーの高低として表現し、最も低い状態を探す方式で、主に組合せ最適化問題への応用が研究されています。
| 方式 | 基本的な考え方 | 得意な領域 |
|---|---|---|
| HPC | 大量の計算を高速・並列化 | 科学技術計算、AI、シミュレーションなど |
| 量子アニーリング | 低エネルギー状態を探す | 組合せ最適化 |
| ショアのアルゴリズム | 周期という数学構造を利用 | 素因数分解、離散対数 |
量子計算とHPCの関係をさらに知りたい場合は、量子・HPC・次世代コンピューティングの記事も参考になります。
RSAは「破られる」、AESは「安全強度が下がる」
量子計算の影響は暗号方式によって異なり、RSAやECCは根本的な前提を突かれる一方、AESは主に探索コストが低下する。
RSAやECCには、ショアのアルゴリズムが利用できる数学的構造があります。十分に大規模で誤り訂正された量子コンピューターが実現すると、現在のRSAやECCは、単純に鍵を長くするだけでは守れません。
一方、AESは基本的に「正しい鍵を探す」問題です。量子コンピューターには、探索を高速化するグローバーのアルゴリズムがあります。
AES-256に理想的なグローバー探索を適用した場合、必要な鍵候補の照会回数だけを単純化して表すと、
2256 → 2128
程度へ減ります。
ただし、これは「AES-256が実用的にすぐ破れる」という意味ではありません。実際の攻撃には、膨大な回路深さ、誤り訂正、量子ビット数、実行時間などの追加コストが必要です。
RSAやECCは方式を支える数学的前提そのものが崩れるのに対し、AESは主に安全強度が低下すると理解すると、両者の違いが分かりやすくなります。
本当の脅威はQ-Dayより前に始まっている
長期機密を持つ企業では、暗号が将来破られる日ではなく、暗号化されたデータを攻撃者に取得された時点からリスクが始まる。
その理由が、Harvest Now, Decrypt Later(HNDL)です。日本語にすれば「今収集して、後で解読する」という攻撃シナリオです。
攻撃者は、現在の量子コンピューターでRSAを破れなくても構いません。現在送受信されている暗号化通信を取得し、解読できないまま保存しておけば、将来Q-Dayが到来した後に解読できる可能性があるからです。
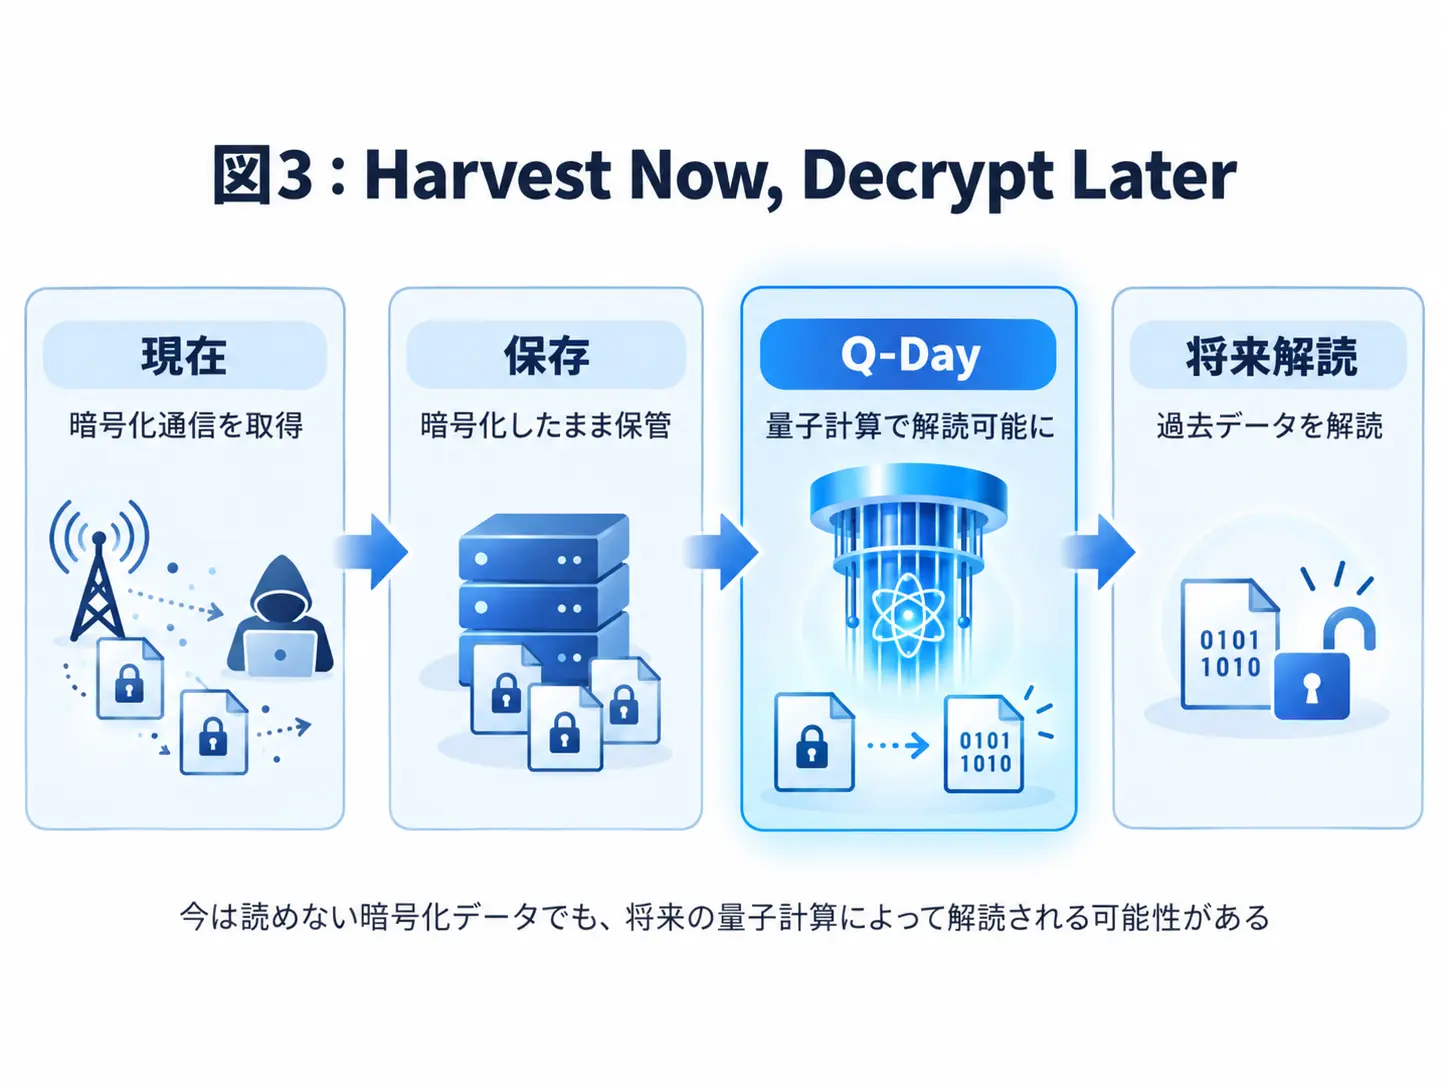 たとえば現在送信している設計情報を、今後10年間秘密にする必要があるとします。攻撃者が今日その暗号化通信を取得しても、その時点では内容を読めません。
しかし将来Q-Dayが到来すれば、その時点で過去の通信を解読できる可能性があります。長期機密データについては、取得された時点から将来解読のリスクが始まっていると考える必要があります。
この考え方を経営判断向けに単純化すると、
危険開始時点 ≒ Q-Day − 必要秘匿期間
と整理できます。これは厳密な暗号学上の数式ではなく、長期機密をどこから優先して移行するかを考えるための概念式です。
企業が本当に問うべきなのは「Q-Dayはいつ来るのか」だけではなく、「この情報はあと何年間、秘密でなければならないのか」です。
一次情報からどこまで言えるか
Q-Dayの正確な到来日は分からない一方、PQC標準化と移行計画はすでに進み、準備を先送りしない方向性は明確になっている。
NISTは2024年、耐量子計算機暗号(ポスト量子暗号、PQC)の主要標準としてML-KEM、ML-DSA、SLH-DSAを正式に標準化しました。PQCは量子コンピューターで動かす暗号ではなく、現在のコンピューター上で利用でき、将来の量子攻撃にも耐えるよう設計された暗号方式です。
また、量子計算に脆弱なRSAやECCなどからPQCへ移行するためのロードマップも示されており、2030年代に向けて現行方式を段階的に退役させる方向が打ち出されています。
日本政府も、政府機関等について原則2035年までのPQC移行を目標としています。これは民間企業へ一律に課された法的期限ではありませんが、公共調達、重要インフラ、大企業の取引先要件や業界標準へ波及する可能性を考えれば、企業にとっても重要な基準になります。
一次情報から言えること・言えないこと
- 言えること:PQC標準は整備され、政府・標準化機関は量子耐性暗号への移行準備を進めています。
- 言えないこと:RSA-2048を実用的に破れる量子コンピューターが、何年に登場するかを現時点で断定することはできません。
- 企業が今決められること:長期秘匿データを特定し、暗号資産の棚卸しと移行設計を始めることです。
Q-Dayの日付は不明でも、「量子コンピューターが完成してから動くのでは遅い」という政策側の方向性はすでに見えています。
企業は今、何をすべきか
Q-Day対策の第一歩は量子コンピューターを導入することではなく、自社がどこでどの暗号を使い、何年間守る必要があるかを把握することである。
あなたの会社では、どこでどの暗号方式が使われているか、すぐに答えられるでしょうか。
まず行うべきなのは、自社の暗号資産を棚卸しすることです。対象にはTLS、VPN、SSH、PKI、電子署名、証明書、API、組み込み機器、長期保存データなどが含まれます。
次に、それぞれのデータについて「あと何年間、秘密である必要があるか」を整理します。秘匿期間が長いものほど、PQCへの移行優先順位を高くする必要があります。
さらに企業システムでは、既存暗号とPQCを併用するハイブリッド方式に加え、将来の技術変化に備えて、暗号アルゴリズムや鍵、証明書を大規模なシステム改修なしに切り替えられる設計、すなわちクリプトアジリティ(暗号方式を柔軟に切り替えられる設計思想)も重要です。
移行の目的は、Q-Dayを予測することではなく、Q-Dayが来ても業務と信頼を止めないことです。
企業が今から進めたい5つの準備
- 自社システムで利用している暗号方式を棚卸しする
- データごとの必要秘匿期間を確認する
- 長期秘匿データからPQC移行優先度を上げる
- 既存暗号+PQCのハイブリッド方式を検討する
- 暗号方式を交換可能にするクリプトアジリティを設計する
CxO・統括責任者・トップエンジニアは何を理解すべきか
量子リスクへの対応では、全員が同じ技術詳細を覚えるのではなく、それぞれの意思決定に必要な深さで共通認識を持つことが重要である。
| 立場 | 理解すべきポイント |
|---|---|
| CxO | Q-Day前から長期秘匿情報のリスクが始まること |
| CIO・CISO | 暗号資産棚卸し、秘匿期間、PQC移行ロードマップ |
| 技術統括責任者 | 論理量子ビット、誤り訂正、クリプトアジリティ |
| トップエンジニア | ショア、QFT、RSA・ECC・AESへの影響の違い |
経営層に必要なのは、量子フーリエ変換の数式を理解することではありません。一方でトップエンジニアには、「量子コンピューターは高速だからRSAを破れる」という理解だけでは不十分です。
必要なのは、全員が同じ数式を理解することではありません。同じ量子リスクを、それぞれの意思決定の言葉で共有することです。
まとめ
Q-Dayで問われるのは未来予測の正確さではなく、長期機密を守るために今日から移行準備を始められるかどうかである。
振り返ると、Q-Dayは「100万量子ビットの装置が完成する日」ではありませんでした。量子コンピューターの実用能力が上がる一方で、アルゴリズムや誤り訂正技術の改善によって、暗号解読に必要な計算資源も下がっています。
さらに攻撃者は、Q-Dayを待たず、現在の暗号化データを取得・保存して将来解読することができます。だから企業が見るべきなのは未来の日付だけではありません。
守っている情報が、あと何年間秘密でなければならないかという「自社側の時間軸」こそが、PQC移行の優先順位を決めます。
Q-Dayを予測する必要はない。Q-Dayが来ても困らない状態を、今日から作ればいい。
あなたの会社が今日守っている情報のうち、10年後も秘密であるべきものはどれでしょうか。その答えが、PQC移行の順番を決めます。
専門用語まとめ
- Q-Day
- 量子コンピューターがRSAやECCなどに依存する公開鍵暗号の安全性を、実用的な時間で崩せる能力を持つようになる転換点。特定の量子ビット数や決まった日付を指す言葉ではありません。
- PQC(Post-Quantum Cryptography/耐量子計算機暗号)
- 将来の量子コンピューターによる攻撃にも耐えられるよう設計された暗号方式。量子コンピューター上で使う暗号ではなく、現在のコンピューターでも利用できます。
- QEC(Quantum Error Correction/量子誤り訂正)
- ノイズの影響を受けやすい物理量子ビットの誤りを検出・訂正し、より安定した論理量子ビットを構成するための技術です。
- 論理量子ビット
- 複数の物理量子ビットと量子誤り訂正を組み合わせて構成する、安定した計算用の量子ビット。物理量子ビット数と同じ数だけ利用できるわけではありません。
- Harvest Now, Decrypt Later(HNDL)
- 現在は解読できない暗号化通信を取得・保存しておき、将来、十分に強力な量子コンピューターが利用可能になった段階で解読する攻撃シナリオ。「今収集して、後で解読する」という考え方です。
- ショアのアルゴリズム
- 量子コンピューターを使って素因数分解や離散対数問題を効率的に解くためのアルゴリズム。十分に大規模な誤り訂正量子コンピューターが実現すると、RSAやECCの安全性を根本から崩す可能性があります。
- クリプトアジリティ(Crypto Agility)
- 暗号アルゴリズムや鍵、証明書などを、システム全体を大規模に作り直さずに切り替えられるよう設計しておく考え方。PQC移行後も、将来の暗号方式変更に柔軟に対応するために重要です。
参考文献 / 出典
一次情報
- Peter W. Shor – Polynomial-Time Algorithms for Prime Factorization and Discrete Logarithms on a Quantum Computer
- NIST – Post-Quantum Cryptography
- NIST – Post-Quantum Cryptography FIPS Approved
- Craig Gidney and Martin Ekerå – How to factor 2048 bit RSA integers in 8 hours using 20 million noisy qubits
- Craig Gidney – How to factor 2048 bit RSA integers with less than a million noisy qubits
- Madelyn Cain et al. – Shor’s algorithm is possible with as few as 10,000 reconfigurable atomic qubits(arXivプレプリント、2026年)
- 内閣官房 国家サイバー統括室 – 政府機関等における耐量子計算機暗号(PQC)への移行について(中間とりまとめ)
二次情報
次に読むならこの3本
補足Q&A
Q1.
Q-Dayは2030年までに来ますか?
A1.
現時点で、Q-Dayの到来時期を確定することはできません。
Q-Dayは量子ビット数だけでなく、誤り訂正、ゲート精度、演算速度、アルゴリズム改善など複数の要因で決まります。そのため企業は「何年に来るか」を当てるより、必要秘匿期間と移行リードタイムから逆算して準備する方が現実的です。
Q2.
RSA-2048は現在の量子コンピューターですでに破られていますか?
A2.
いいえ。2026年9月時点で、RSA-2048が量子コンピューターによって実用的に解読された事実はありません。
記事中の量子ビット数や実行時間は、将来の誤り訂正量子コンピューターを仮定した理論的な資源見積もりです。
Q3.
量子コンピューターが実用化されるとAESも使えなくなりますか?
A3.
RSAやECCとは影響が異なり、AESが同じように一気に破られるわけではありません。
AESはグローバーのアルゴリズムによって鍵探索が高速化されますが、実際の量子攻撃には大規模な誤り訂正、深い量子回路、長い実行時間などが必要です。十分な鍵長を持つAES-256は、量子時代にも大きな安全余裕を持つと考えられています。
更新履歴
- 2026年9月29日:初版公開。Q-Day、ショアのアルゴリズム、物理・論理量子ビット、HNDL、PQC移行を整理。