※本記事は継続的に最新情報へアップデートしています。
PoCで動いた。デモは完璧だった。なのに、本番に移せない。AIエージェント導入で企業がぶつかりやすいのが、この「PoCの壁」である。
壁の正体は、AIの性能不足だけではない。業務課題、責任境界、データ、権限、評価、本番判定を正しい順番で設計できていないことにある。
本記事では、AIエージェントを「作る方法」ではなく、企業がPoCから本番運用まで進むための6ステップを、導入・実装の全体像として整理する。
止まるのは開発だけではない。現場の期待、投資判断、そして次のAI活用へ進む組織の勢いまで止まりかねない。
✅ 先に結論
AIエージェント導入で最初に選ぶべきなのは、AIでもツールでもフレームワークでもありません。最初に設計すべきなのは「どの仕事を、どの順番で、どこまでAIに任せるか」です。
- Step 1〜3:業務課題、責任境界、データ・権限を先に決める
- Step 4〜5:導入方式を選び、PoCで価値・品質・リスクを検証する
- Step 6:PoC成功だけで本番へ進まず、Go / No-Goを判断して限定本番から拡大する
AIエージェント導入でPoCの壁が生まれる理由
難所は「動かすこと」ではなく、業務へ安全に組み込み、本番で責任を持って運用できる状態へ移すことである。
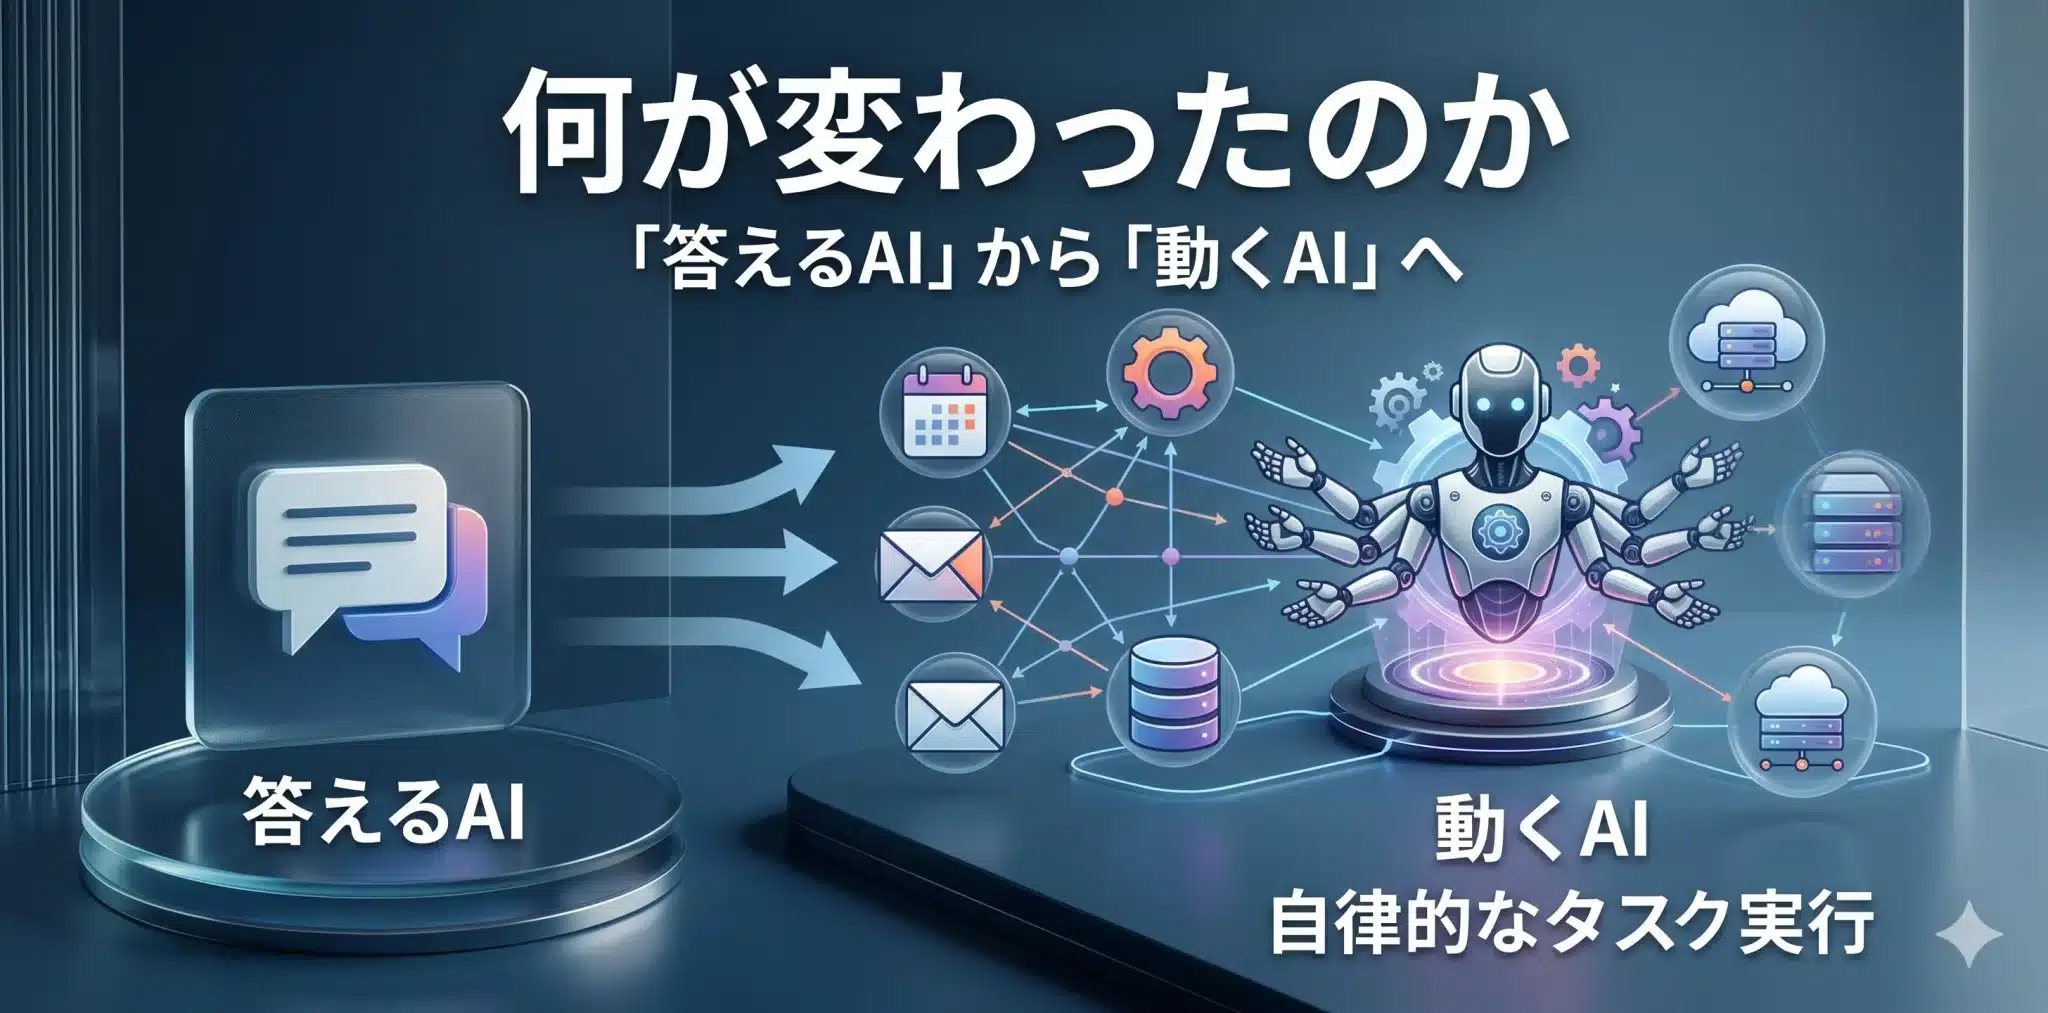
生成AIが「答えるAI」だとすれば、AIエージェントは「仕事を進めるAI」です。目標を受け取り、情報を集め、外部ツールを使い、必要に応じて別のエージェントやシステムとも連携します。だからこそ、チャットAIより大きな業務効果を期待できる一方、誤実行や権限濫用がそのまま業務事故につながります。
企業導入で問われるのは「何ができるか」だけではありません。どの業務を任せ、どこで人間が承認し、失敗したとき誰が止めるのかという設計です。AIエージェントの歴史や「AIエージェント元年」の流れは、AIエージェントの歴史・進化を整理した記事に譲ります。
PoCの成功は、本番導入の許可証ではありません。本番で必要になるのは、性能だけでなく、責任境界、権限、評価、監査、停止、改善まで含めた設計です。
AIエージェント導入・実装の全体像|6ステップ
導入は「AIを選ぶ」ことから始めず、業務課題から本番判定までを6ステップで順に進めると失敗を減らしやすい。
AIエージェント導入は、比較表から入ると迷走しやすくなります。まず「何を解決するか」を決め、次に任せる範囲と責任境界を決め、その後にデータ、権限、実装方式を選びます。
| Step | 決めること | 完了の目安 |
|---|---|---|
| 1 | 業務課題とKPI | 何を改善し、何を成功とするか説明できる |
| 2 | AIに任せる範囲と人間の責任境界 | AI単独でよい処理と、人間承認が必要な処理を分けられる |
| 3 | データ・システム・権限 | 接続先、利用データ、実行権限、ログ要件を把握できる |
| 4 | 導入方式・サービス・開発基盤 | SaaS、ローコード、独自開発などの方針が決まる |
| 5 | PoCでの価値・品質・リスク | KPI、誤実行、再現性、コストを評価できる |
| 6 | Go / No-Goと本番運用 | 本番判定、限定本番、監視、停止、改善の体制がある |
この6ステップは、開発工程ではなく「企業がAIへ仕事を委任していく判断工程」です。Step 1〜3を飛ばしてStep 4へ進むと、PoCでは動いても、本番移行時に責任や権限の問題が表面化しやすくなります。
Step 1|業務課題とKPIを決める
最初に決めるべきなのは「どのAIを使うか」ではなく、どの業務の何を改善し、その成果を何で測るかである。
最初にやるべきことは製品デモを見ることではありません。現在の業務を分解し、時間がかかる作業、判断待ちが発生している作業、複数システムをまたぐ作業を洗い出します。
そのうえで「処理時間をどこまで短縮したいか」「一次対応率をどこまで上げたいか」「人間のレビュー時間を何時間減らしたいか」といったKPIを置きます。成功条件を先に決めなければ、PoCは「なんとなく便利だった」で終わり、本番化の判断材料が残りません。
一方で、判断基準が曖昧な業務、例外が極端に多い業務、失敗時の損失が大きい業務は、効果が大きく見えても最初のPoCには向かない場合があります。最初の対象は「最も重要な業務」ではなく、価値を測れ、安全に学習できる業務です。
また、効果を「工数削減」だけで見ないことも重要です。処理時間が減っても、人間レビュー、監査、例外対応など新しい運用コストが生まれます。削減できるコストと、新たに発生するコストを同じ土俵で見ることが、後のROI判断につながります。
しかし、KPIを決めただけでは、その仕事のどこまでをAIに委ねてよいかはまだ分かりません。次に決めるべきは、AIと人間の責任の境界線です。
Step 2|AIに任せる範囲と人間の責任境界を決める
AIエージェントの価値とリスクは「行動できること」から生まれるため、自律度と人間承認の境界を先に設計する必要がある。
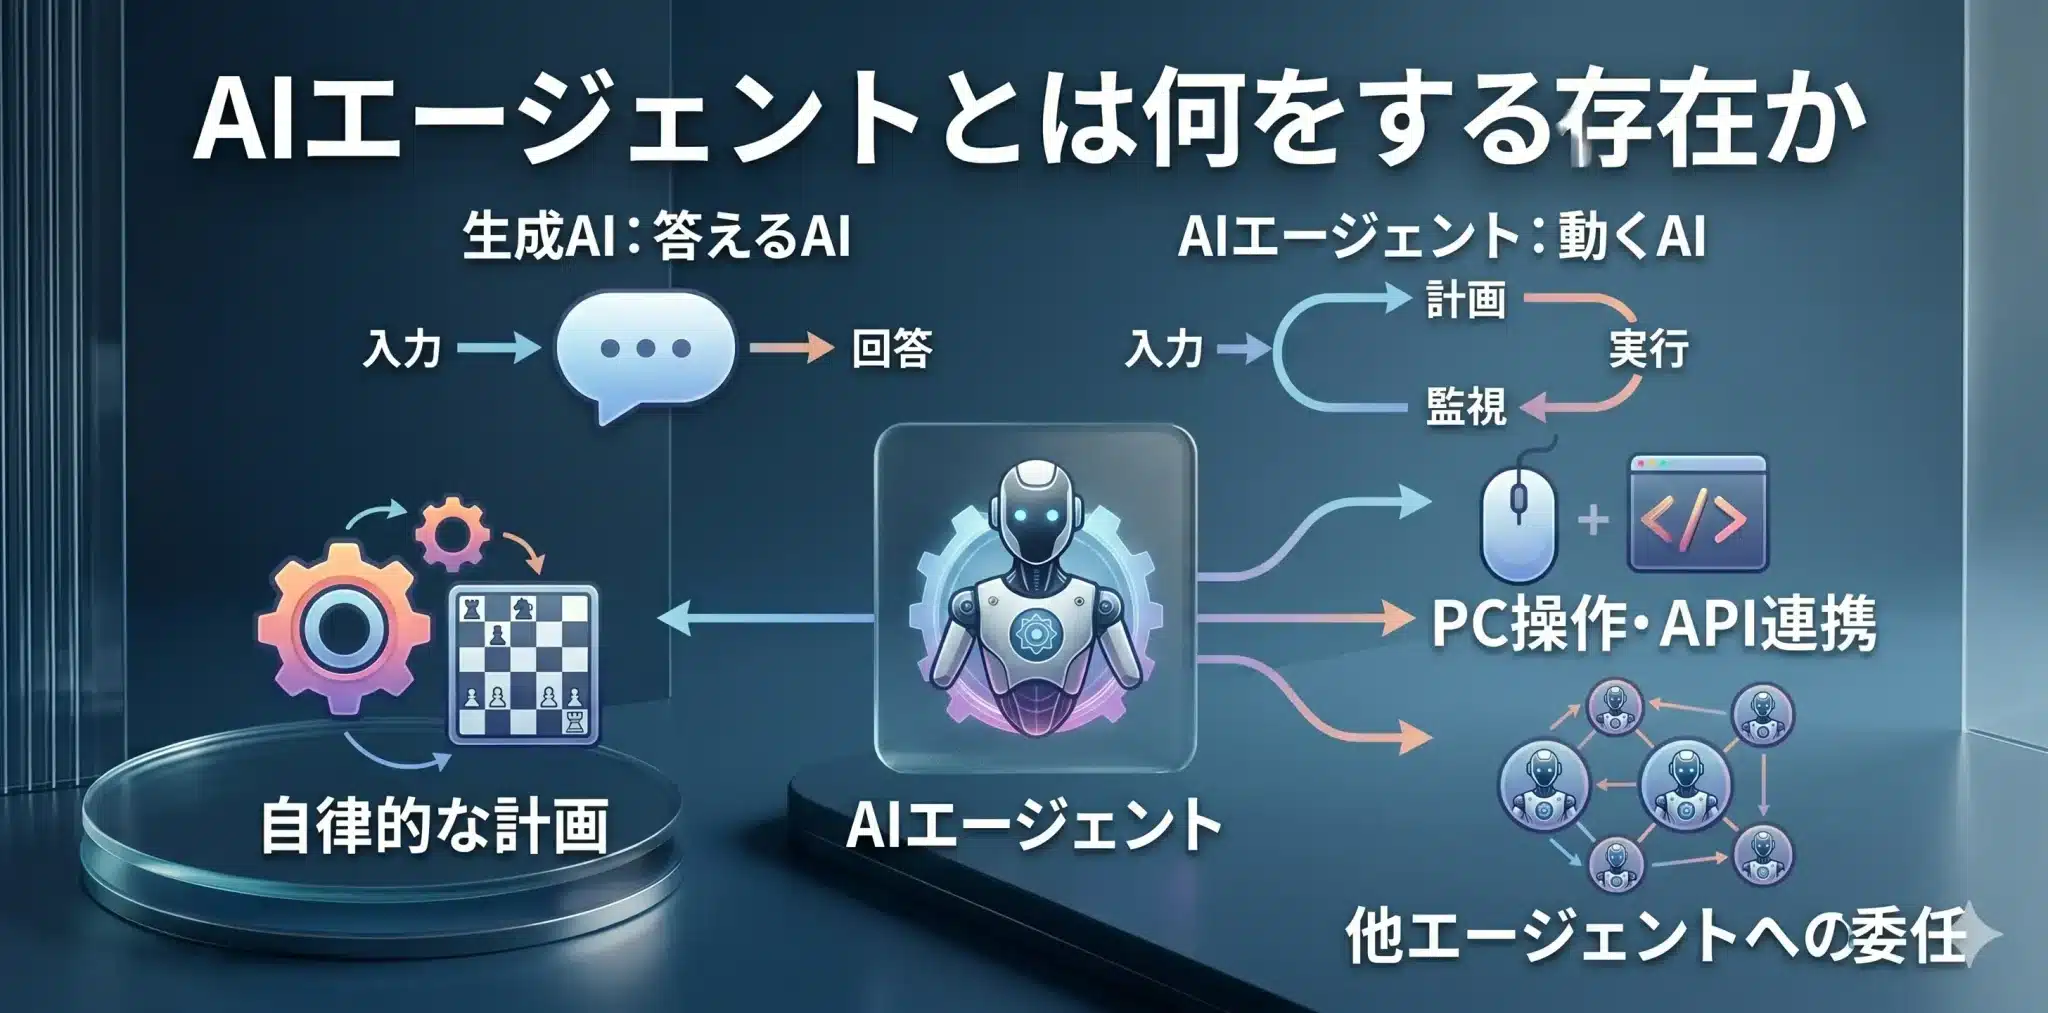
企業導入では「何を出力するか」より「どこまで業務状態を変えられるか」で考えると分かりやすくなります。情報を読むだけなのか、下書きを作るのか、システムを更新するのか、外部へ送信するのかで、必要な統制は大きく変わります。
たとえば、問い合わせを要約してCRMに下書きを作るだけなら、人間が確認して戻せます。ところが、顧客返信、返金、契約変更までAIが実行するなら話は変わります。問題は「AIが正答したか」だけではなく、AIの行動がどの業務状態を変えたかです。
| 行動レベル | 例 | 基本方針 |
|---|---|---|
| 閲覧・検索 | 社内情報検索、Web調査 | 参照範囲を明示し、実行ログを確認できる状態にする |
| 生成・下書き | メール案、報告書、回答案 | 送信・確定前に人間レビューを組み込む |
| 更新・登録 | CRM更新、チケット登録 | 更新対象と実行権限を限定する |
| 外部実行 | 送信、削除、契約、支払い | 業務リスクに応じて承認・停止条件を強化する |
すべてを人間承認に戻せば自動化の効果は薄れます。一方、すべてをAI単独に任せれば事故時の影響が大きくなります。そこでHuman-in-the-Loop(HITL)を使い、業務リスクに応じて人間が介在する場所を設計します。
AIに自由を与えるのではなく、安全に委任できる範囲を広げていく。これが企業導入における自律化の基本です。AIエージェントの構造そのものは、AIエージェントの仕組みとアーキテクチャ2026で詳しく整理しています。
責任の境界が決まれば、次に問われるのは「その権限を、どのデータとシステムに対して与えるのか」です。
Step 3|データ・システム・権限を確認する
本番で動かす前に、データ品質だけでなく接続先、ID、権限、ログまで含めた実行環境を確認する必要がある。
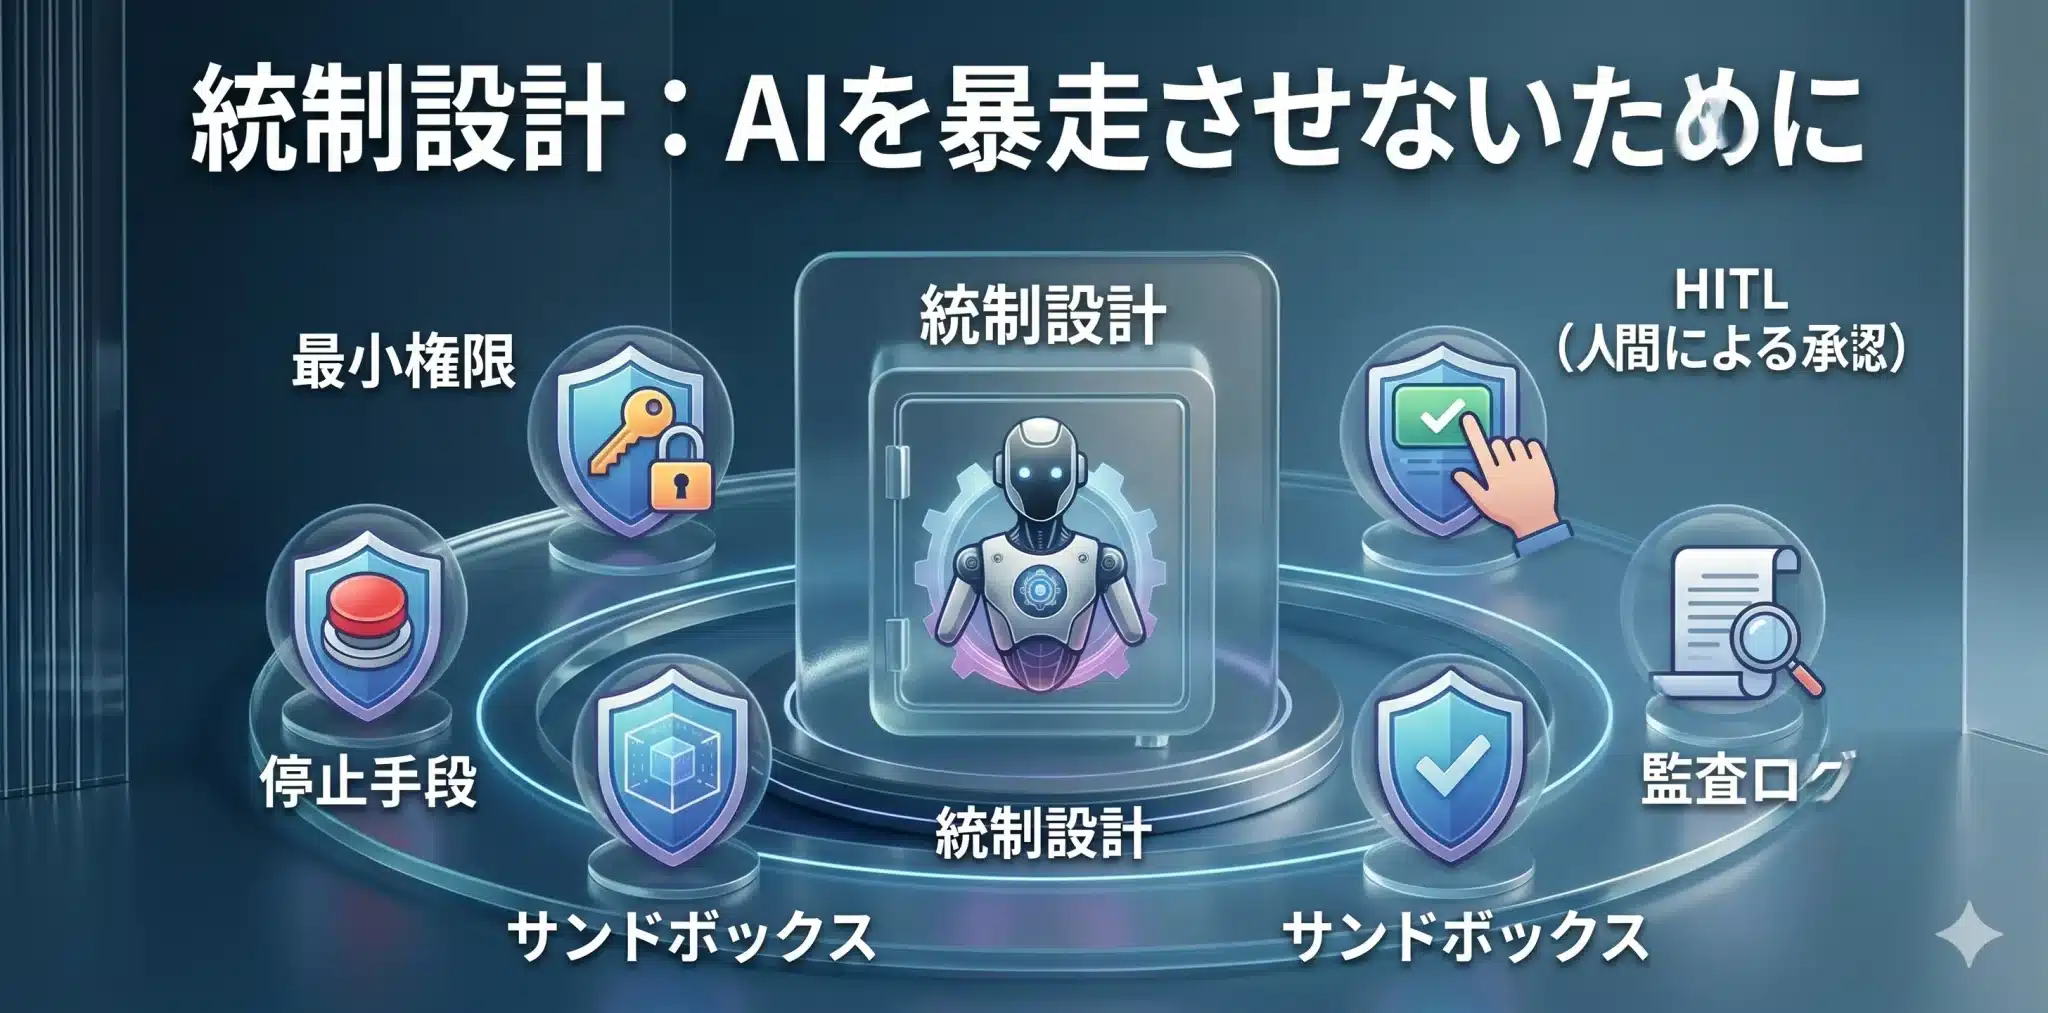
AIエージェントが仕事を進めるには、LLMだけでは足りません。社内文書、CRM、チケット、メール、カレンダー、データベース、外部SaaSとつながって初めて、業務の流れに入れます。
そこで確認すべきなのが、データ × 接続先システム × 実行ID × 権限(Data × System × Identity × Permission)です。必要なデータが存在するか、使える状態か、そのうえでAIがどのシステムへ接続し、誰のIDで、どこまで実行するのかを整理します。
特に危険なのは、人間の強い権限をそのままAIへ渡す設計です。AI専用IDやサービスアカウント、最小権限、監査ログ、承認ポイント、停止手段をセットで設計します。MCPのようにAIと外部ツール・データを接続する仕組みや、A2Aのようにエージェント同士を連携させる仕組みが広がるほど、接続先と責任境界の可視化は重要になります。
「つながるか」だけでなく、「誰の権限で、どこまで動けるか」を確認する。ここまでがStep 3です。安全設計の詳細は、AIエージェントセキュリティとは?MCP/A2A時代の安全設計に委ねます。
ここまで整理できて、ようやく「何を使って実装するか」を比較できる状態になります。
Step 4|導入方式・サービス・開発基盤を選ぶ
ツール選定はStep 4で初めて行い、既製サービス、ローコード、独自開発のどこまで自社で持つかを業務要件から逆算する。
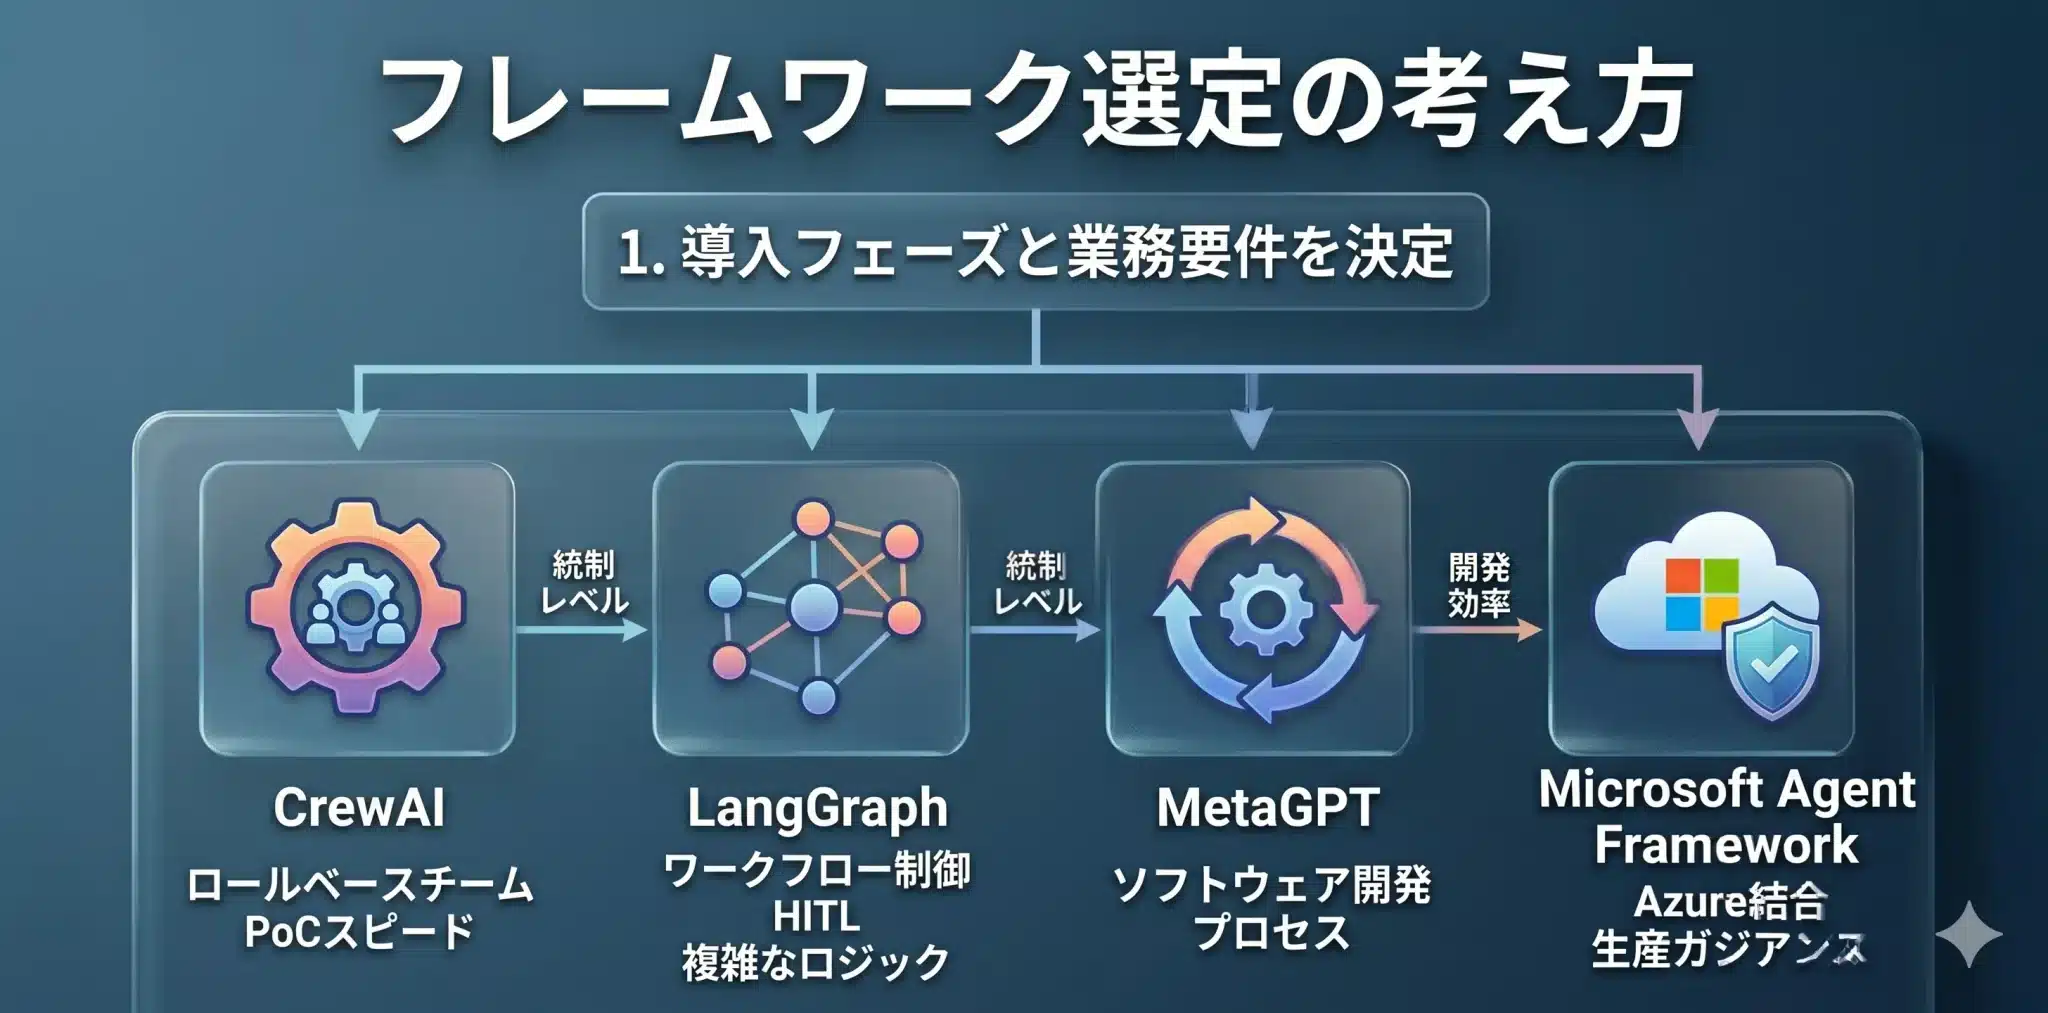
ここで初めて、気になる「どのAIが一番優れているのか」という議論に入ります。しかし、導入の順番としてはここまで後回しで構いません。
| 方式 | 向いているケース | 注意点 |
|---|---|---|
| 既製サービス | 既存SaaS内の業務を早く自動化したい | 既存基盤との相性、権限、データ利用条件を確認 |
| ローコード | PoCを短期間で回し、現場主導で改善したい | 複雑化したときの保守性と統制を確認 |
| 独自開発 | 固有業務、複雑な状態管理、高度な統制が必要 | 開発・評価・監視・運用まで自社責任が増える |
既製サービスは導入を早めやすい一方で、自社固有の業務や権限設計に制約が出る場合があります。ローコードは現場主導でPoCを回しやすい反面、フローが複雑になると保守と統制が課題になります。独自開発は自由度が高い一方、評価、監視、障害対応まで自社で担う範囲が広がります。
重要なのは、最も高性能なAIを選ぶことではなく、自社の業務・データ・権限・監査に適合する方式を選ぶことです。詳細な比較は、AIエージェント選定ガイド2026|主要サービス比較と選び方で整理しています。
ただし、選んだ方式が本当に価値を生むかどうかは、まだ分かりません。次のPoCで検証するのは「動くか」ではなく、「任せられるか」です。
Step 5|PoCで価値・品質・リスクを検証する
PoCの目的は「動くこと」を証明することではなく、事業価値と行動品質、リスク、コストを同時に検証することである。
ここで、冒頭の「PoCの壁」が再び現れます。技術的に動いたかではなく、本番で任せられることを数字と運用条件で証明できるかが問われるからです。
AIエージェントは複数ステップで行動するため、最終結果が正しく見えても、途中で不要なツールを呼んだり、人間承認を飛ばしたり、想定以上のコストを使ったりする可能性があります。
| レイヤー | 主な問い |
|---|---|
| 価値 | 業務時間、品質、売上、コストに改善があるか |
| 品質 | 成功率、誤実行、再現性は許容範囲か |
| 安全 | 権限逸脱、承認抜け、危険操作を抑えられるか |
| 運用 | 人間レビュー、監視、障害対応を現実的に回せるか |
ここでは「精度90%」という一つの数字だけで判断しません。たとえば100件中90件が成功したとしても、残り10件のうち1件が顧客への誤送信であれば、その精度は本番可否を判断するには不十分です。失敗率だけでなく、失敗したときの影響まで見る必要があります。
事業性を数字で判断する方法は、AIエージェントROI完全ガイドで、評価設計はAI Evalsとは?生成AIを本番投入する前に必要な評価設計で詳しく扱っています。
「デモ成功」と「事業成功」は別物です。PoCの出口では、「この条件なら本番へ進める」と第三者へ説明できる証拠を残します。
証拠がそろった後に初めて、「本番へ進むか」という経営・運用判断に移ります。
Step 6|Go / No-Goを判断し、限定本番から運用へ進む
PoC後は一気に全社展開せず、Go / No-Goを明示して限定本番へ進み、監視と改善を回しながら段階的に拡大する。
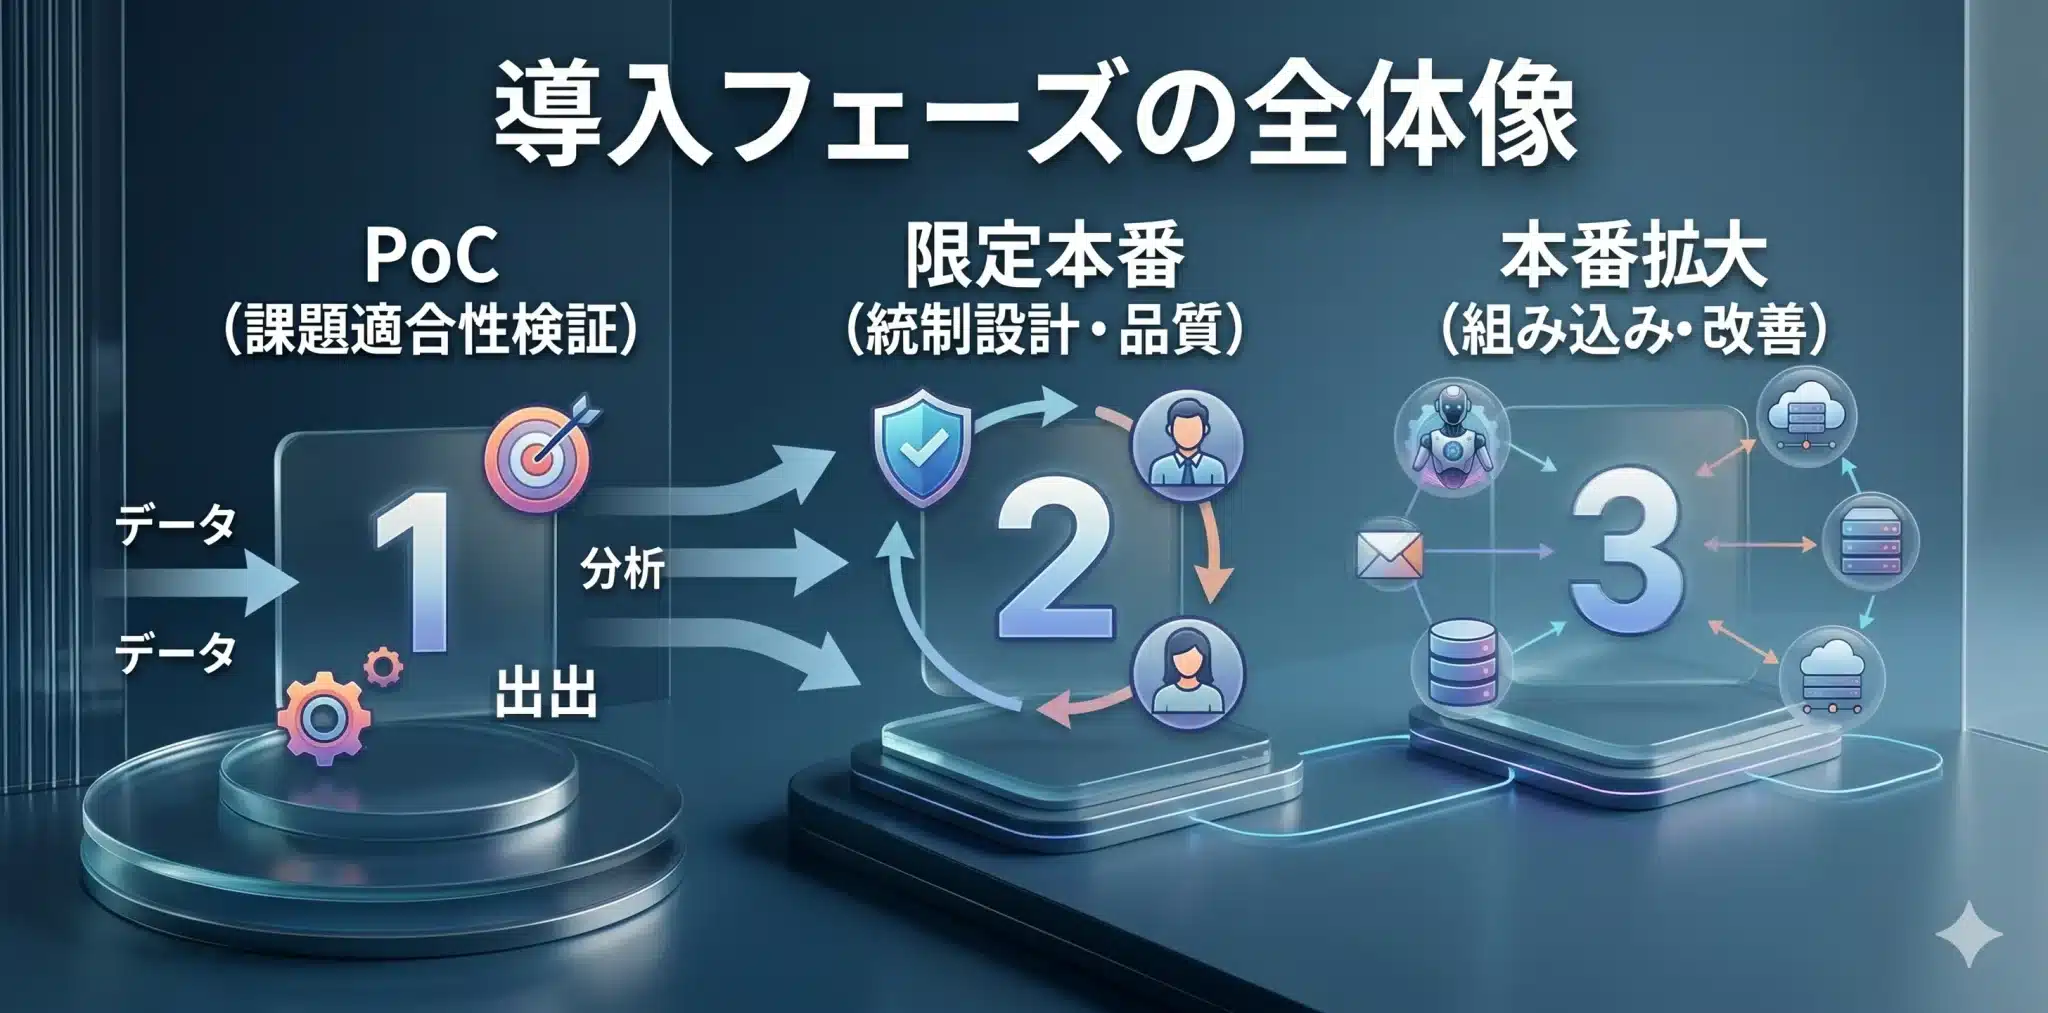
PoCの壁を越える最後の条件は、「成功した」ことではありません。問題が起きたときに、誰が判断し、どこで止め、どう復旧するのかを説明できることです。
PoCで成果が出た後に必要なのは、「成功したから本番へ」という勢いではありません。目的、責任者、ID、データ範囲、権限、承認、ログ、停止手段、障害対応まで確認し、本番へ進める条件を明文化します。
| フェーズ | 目的 | 主な確認事項 |
|---|---|---|
| PoC | 業務適合性を検証 | KPI、タスク分解、限界、誤実行、コスト |
| 限定本番 | 統制と運用を検証 | HITL、権限、監査ログ、停止、障害対応 |
| 本番拡大 | 業務へ定着させ継続改善 | 稼働状況の可視化(Observability)、コスト、モデル更新、権限棚卸し |
つまり限定本番は、本番を小さく始めるだけの期間ではありません。実運用でしか見えない失敗を集め、Step 2の責任境界、Step 3の権限、Step 5の評価へ戻すための再設計ループでもあります。
本番移行前のGo / No-Go判定は、AIエージェント導入チェックリスト|本番前の10項目で具体化できます。本記事が「PoCから本番までどう進むか」を担当し、Deployment Checklistが「本番へ進んでよいか」を担当します。
本番に出した瞬間から、課題は「評価」から「観測」へ変わります。入力、参照情報、ツール実行、エラー、再試行、コストを継続的に追い、改善へ戻します。監視の詳細は、AIエージェントObservabilityとは?予見可能性を高めるトレース・ログ・失敗監査の設計で整理しています。
本番導入はゴールではありません。AIエージェントを安全に改善し続けられる運用ループを作れたとき、初めて導入が組織の仕組みとして定着します。
では、この6ステップを実際に誰が担うのでしょうか。AIエージェント導入は、IT部門だけでは完結しません。
AIエージェント導入で失敗しないための5原則
失敗を避ける最短ルートは、新しい技術を増やすことではなく、6ステップを飛ばさず判断の順番を守ることである。
- 業務課題を先に立て、AIは手段として選ぶ:導入自体を目的にしない。
- 自律性は段階的に広げる:読み取り、下書き、更新、外部実行を分けて考える。
- データと権限を先に確認する:技術選定より前に接続・ID・権限の現実を見る。
- 業務要件を決めてからツールを選ぶ:有名製品でも、業務に合わなければPoC止まりになる。
- PoC成功と本番許可を分けて考える:本番では責任と停止設計まで問われる。
5つの失敗はすべて「順番を飛ばした結果」として説明できます。だからこそ、6ステップを共通言語にすると、経営・IT・現場の議論も揃いやすくなります。
経営・IT・現場は何を担うのか
AIエージェント導入はIT部門だけの仕事ではなく、経営・IT・現場が異なる責任を持ち、同じ6ステップを共有する必要がある。
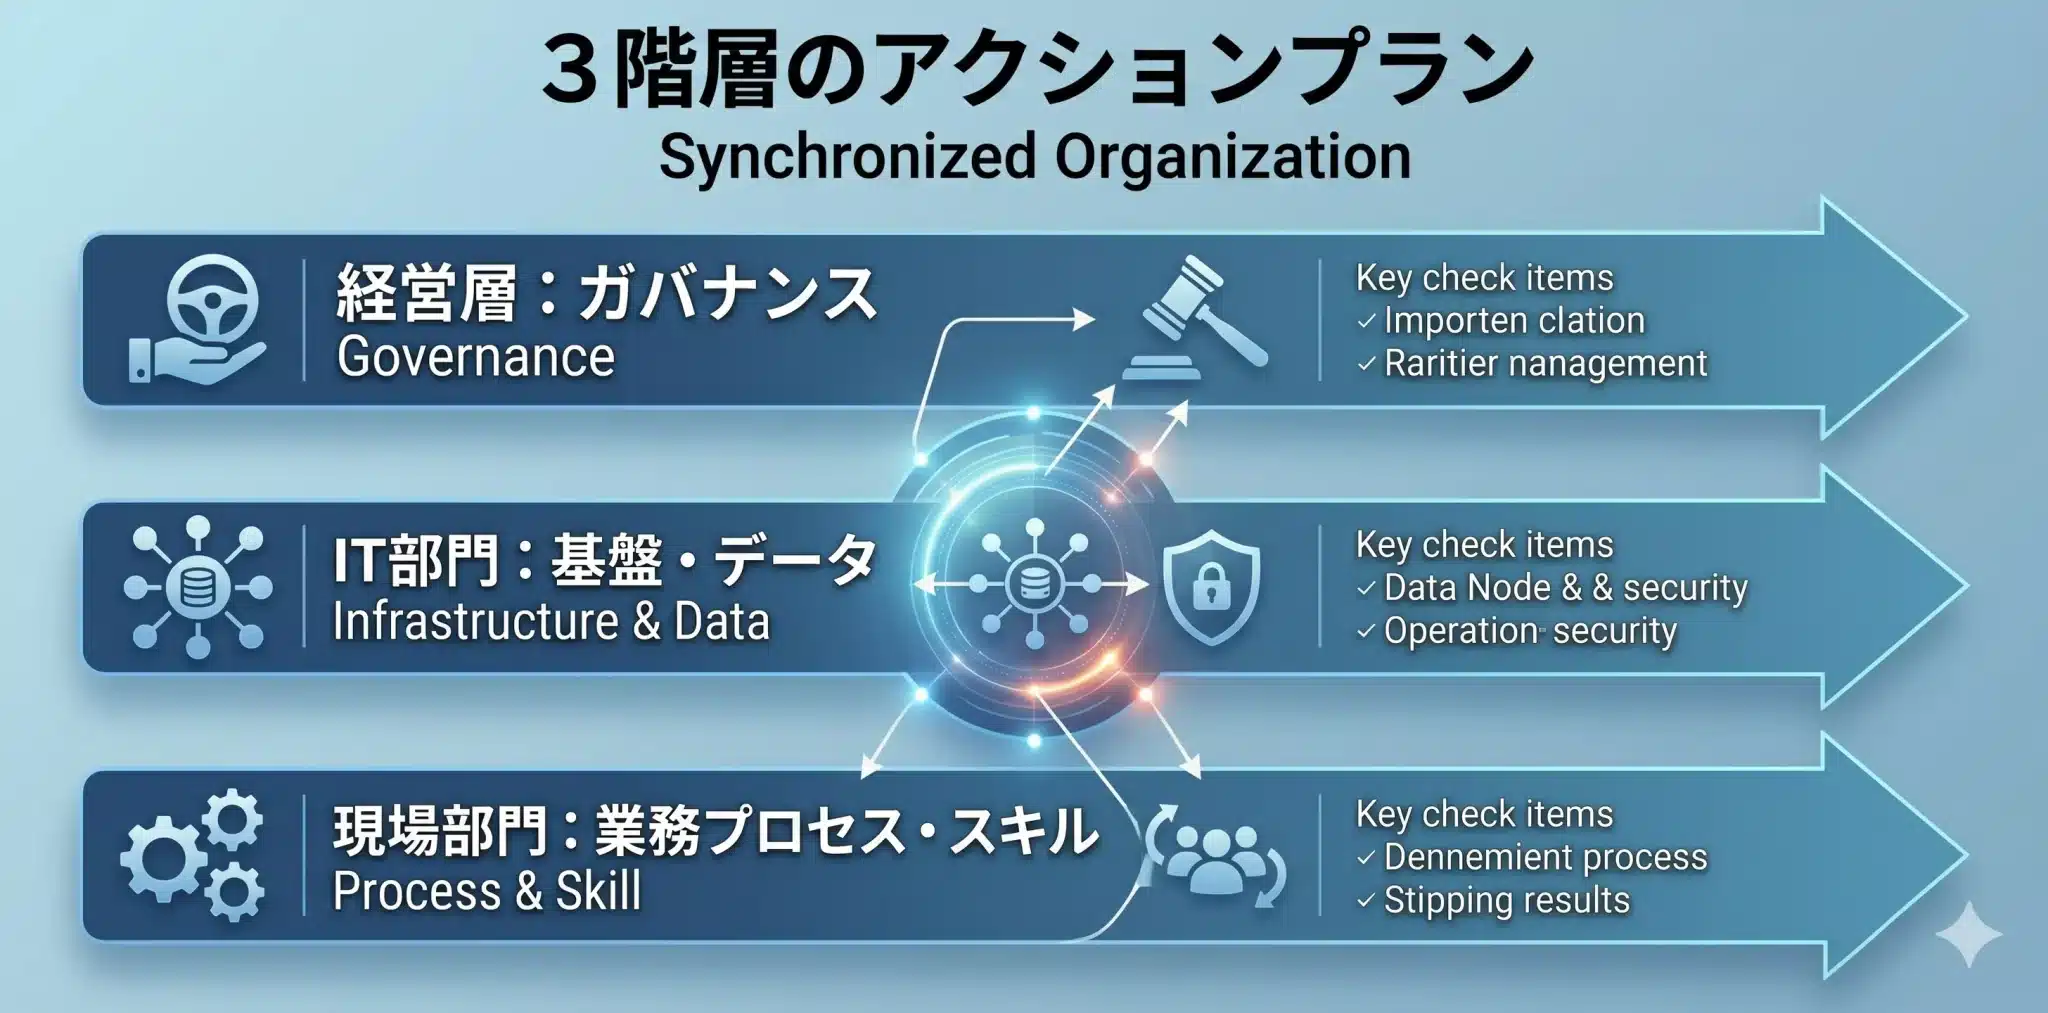
| 担当 | 主な責任 | 特に関わるStep |
|---|---|---|
| 経営 | 目的、投資判断、リスク許容、責任体制 | 1・5・6 |
| IT | データ、接続、ID、権限、監査、運用基盤 | 2・3・4・6 |
| 現場 | 業務分解、例外条件、HITL、品質評価、改善 | 1・2・5・6 |
経営だけ、ITだけ、現場だけではAIエージェントは定着しません。3者の役割を分けつつ、同じ6ステップを共有することが重要です。特にGo / No-Goでは、事業責任、リスク受容、技術・運用責任について、最終判断者と承認経路を事前に明文化しておく必要があります。
ここまで読んだところで、自社のAIエージェントについて一度問い直してみてください。業務価値、権限、評価、本番判定のそれぞれについて、「誰が最終的に責任を持つか」を答えられるでしょうか。
一次情報が示す実装の方向性
一次情報が示すのは、AIを性能だけで評価せず、設計・利用・評価・運用を通じてリスクを継続管理する必要があるという方向性である。
本記事の6ステップは、特定ベンダーの導入手順ではありません。AWSの「AIエージェントとは?」では、AIエージェントを、環境と相互作用し、データを収集し、目標に向けてタスクを実行するソフトウェアとして説明しています。NIST AI Risk Management Frameworkは、AIの設計、開発、利用、評価に信頼性とリスク管理を組み込む考え方を示しています。
Arpableでは、これらの考え方をAIエージェント導入へ翻訳し、「PoCで動いたか」ではなく「どの条件で安全に任せられるか」を段階的に確認することが重要だと捉えています。
まとめ|AIエージェント導入は「作るプロジェクト」ではない
AIエージェント導入の本質は、AIを作ることではなく、企業の仕事をどの条件でAIへ委任できるかを設計することである。
PoCで動いた。デモも成功した。それでも本番へ進めない。冒頭の「PoCの壁」は、AIの能力不足だけで起きるものではありません。業務課題、責任境界、データ・権限、評価、本番判定が別々に議論され、導入の順番が設計されていないときに生まれます。
だからこそ、AIエージェント導入は業務課題 → 責任境界 → データ・権限 → 導入方式 → PoC → Go / No-Goの順で進めます。ツール比較やフレームワーク選定は、その途中にある一つの判断にすぎません。
最初に問うべきなのは「どのAIが一番すごいか」ではありません。「どの仕事を、どの条件で、どこまでAIに任せるのか」です。
その問いに答えられれば、PoCはもう単なる「壁」ではありません。本番へ進むための証拠になります。AIエージェント導入とは、新しいソフトウェアを入れることではありません。新しい業務実行者を、責任を持って組織へ迎え入れるプロジェクトなのです。
「PoCの壁」を越える鍵は、AIの性能競争ではありません。どの仕事を、どの条件で、どこまで任せるかを正しい順番で設計することです。
明日一つだけ始めるなら、現場で「時間がかかる」「複数システムをまたぐ」「判断待ちが多い」業務を一つ選び、現在どれだけの時間とコストがかかっているかを書き出してください。AIを選ぶのは、その後です。
専門用語まとめ
導入判断で特に重要な用語だけを整理し、技術詳細ではなく企業実装に必要な意味を確認する。
- AIエージェント
- 目標を受け取り、情報収集、計画、外部ツール利用などを組み合わせてタスクを進めるAIシステム。
- PoC(Proof of Concept)
- 本格導入前に、対象業務で技術的・業務的な価値があるかを小規模に検証する取り組み。
- Human-in-the-Loop(HITL)
- AIの処理途中に人間の確認、承認、修正、停止を組み込む設計。
- 限定本番
- PoCと本格展開の間に置く段階。対象ユーザー、業務範囲、利用データ、実行権限などを絞り、実環境に近い条件で統制と運用を検証する。
- Observability
- 本番稼働中のAIエージェントの入力、判断、ツール実行、エラー、コストなどを観測し、状態を説明可能にする考え方。
参考文献 / 出典
AIエージェントの定義、接続・連携、企業でのリスク管理について、公式・一次情報を中心に参照している。
一次情報
次に読むならこの3本
全体像をつかんだ後は、仕組み、選定、本番判定の順で専門記事へ進むと、導入判断をさらに具体化できる。
補足Q&A
導入検討で特に迷いやすい「どこから始めるか」「いつ本番へ進むか」「何を守るか」を簡潔に整理する。
Q1.
AIエージェント導入は何から始めるべきですか?
A1.製品選定ではなく、対象業務とKPIの明確化から始めます。何を改善するのか、どこまでAIに任せるのかを決めてから、データ・権限・導入方式を選ぶ方がPoCの目的を明確にできます。
Q2.
PoCが成功すれば、そのまま本番導入してよいですか?
A2.いいえ。PoC成功と本番導入可否は分けて判断します。責任者、実行ID、データ範囲、権限、人間承認、監査ログ、停止手段、障害対応などを確認し、Go / No-Goを明示します。
Q3.
AIエージェント導入で最も重要なセキュリティ対策は何ですか?
A3.一つの対策ではなく、最小権限・人間承認・監査ログ・停止手段を組み合わせることが重要です。何を許可し、どこで止め、後から説明できるかをセットで設計します。
更新履歴
検索意図とArpable内の記事群の役割分担に合わせ、導入・実装の中核記事として継続的に再構成している。
- 2026年9月11日:PoCから本番運用までを6ステップへ再構成。専門記事との役割分担と内部リンクを整理し、実務判断とストーリー性を強化。
- 2026年6月29日:権限・ログ・コスト・停止条件を横断的に管理する重要性を追記。
- 2026年5月13日:導入フェーズ・統制設計・3階層アクションプランを中心に全面改訂。
- 2024年11月15日:初版公開。