※本記事は継続的に最新情報へアップデートしています。
パスワードが盗まれた。それでも、会社を守ることはできるのか。
「多要素認証(MFA)も設定しているから大丈夫」と考えていても、偽サイトへのコード入力やログイン後のセッション窃取には備えられているだろうか。
必要なのはパスワードを強くするだけでなく、盗まれても突破されにくい認証を設計することであり、その鍵がパスワードレス認証とパスキー・FIDO2である。
✅ 先に結論
パスワードレス認証とは、固定パスワードなしで本人確認する方式です。MFA・パスキーとの違いと企業の選定基準を整理します。
パスワードが漏洩しても、多要素認証(MFA)は多くの不正ログインを防ぎます。ただし、その効果はMFAの種類によって大きく異なります。
SMS・認証アプリのワンタイムコードは偽サイトで中継され得ますが、FIDO2・パスキーは正規ドメインと認証を結びつけるため、フィッシングに強い方式です。
一方、パスキーだけでセッション窃取、端末侵害、弱い復旧手続きは防げません。認証の前後も含めて守ることが企業の課題です。
パスワードレス認証とは?仕組みをわかりやすく解説
パスワードレス認証とは、固定パスワードを入力せず、端末・生体情報・暗号鍵などで本人確認する仕組みである。
毎朝、会社のパソコンを開くたびにパスワードを入力する。複雑な文字列を覚えきれず、似たパスワードを使い回す。そんな経験はないでしょうか。
そこで広がりつつあるのがパスワードレス認証(Passwordless Authentication)です。
パスワードレス認証の基本
パスワードレス認証は、固定パスワードの代わりに登録済み端末や暗号鍵などで本人確認する方式です。代表例が、顔・指紋認証でWebサービスにログインする「パスキー」です。
ただし、顔認証や指紋認証そのものが、必ずパスキーを意味するわけではありません。生体情報を照合するだけの方式と、公開鍵暗号を利用するパスキーでは、技術的な仕組みが異なります。
認証を構成する3つの要素
本人確認には、一般に次の3種類の要素が使われます。
| 認証要素 | 意味 | 具体例 |
|---|---|---|
| 知識要素 | 本人だけが知っているもの | パスワード、PIN |
| 所持要素 | 本人が持っているもの | スマートフォン、セキュリティキー |
| 生体要素 | 本人の身体的特徴 | 指紋、顔、虹彩 |
| ※NIST SP 800-63B-4などを参考にArpable編集部が整理。 | ||
このうち異なる種類の要素を2つ以上組み合わせるのが多要素認証(MFA:Multi-Factor Authentication)です。
例えば、「パスワード+スマートフォンの認証アプリ」はMFAです。一方、パスキーでは、端末などで保護された秘密鍵が所持要素に当たります。サービス側が顔・指紋・PINなどによる利用者検証を必須にする構成では、所持要素と生体要素または知識要素を組み合わせ、パスワード入力なしでMFAを実現できます。
パスワードレス認証とMFAは、対立する技術ではありません。両方を同時に実現することもできます。
パスワード・MFA・パスキーは何が違う?
MFAの有無だけで安全性は判断できず、SMS・OTP・プッシュ承認・パスキーではフィッシング耐性が大きく異なる。
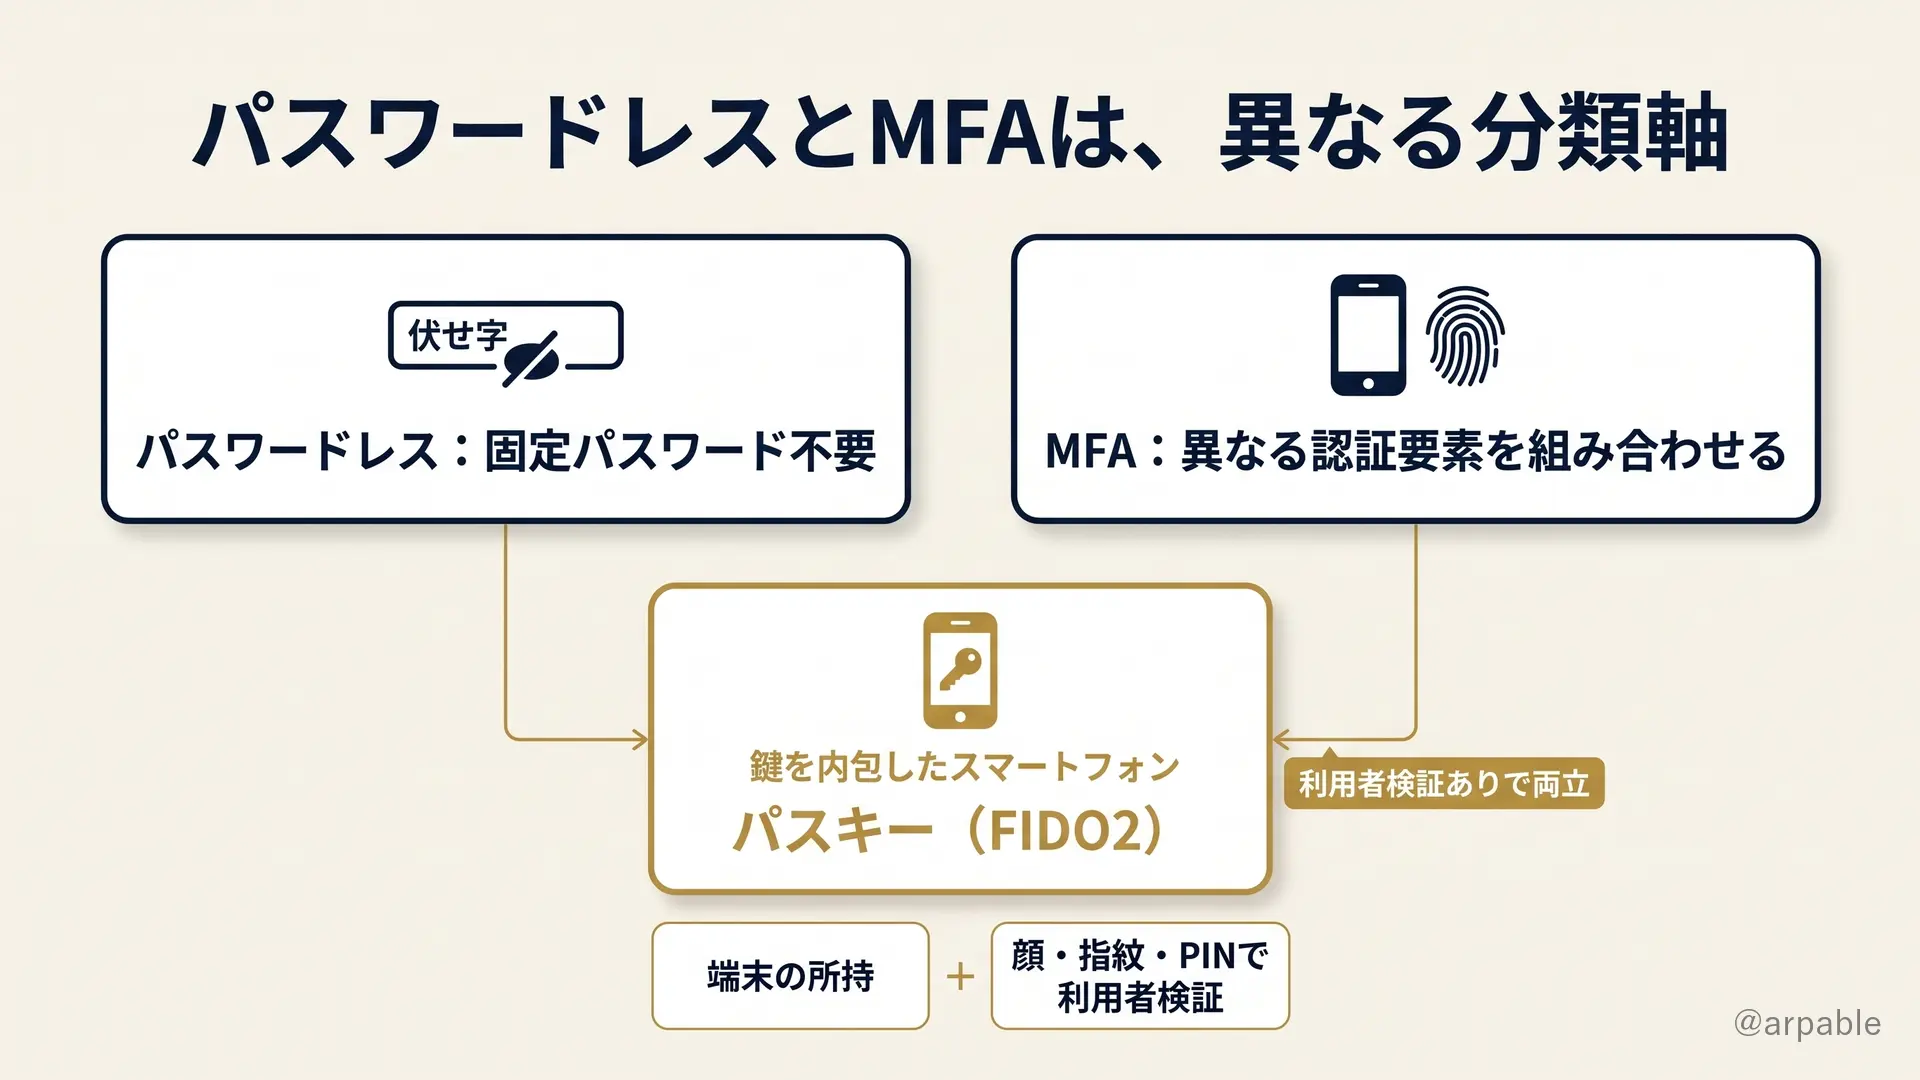
パスワードが漏れても追加の認証コードがあれば不正ログインを防げる場合があります。しかし、偽サイトにそのコードまで入力させられ、正規サイトへ即座に転送されれば、突破される可能性があります。
認証方式別の安全性を比較する
| 認証方式 | フィッシング耐性 | 主な弱点 | 適した用途 |
|---|---|---|---|
| パスワードのみ | なし | 漏洩、使い回し、偽サイト | 単独利用は避けたい |
| SMS認証を追加 | なし | コード中継、SIMスワップ | より強い方式への移行までの対策 |
| 認証アプリのOTP | なし | 偽サイトへのコード入力 | MFA導入の中間段階 |
| プッシュ承認 | 通常はなし | 誤承認、MFA疲労攻撃 | 番号照合などを併用 |
| 同期型パスキー | 高い | 同期アカウント、復旧手続き | 一般社員・一般利用者 |
| 物理セキュリティキー上の端末固定型パスキー | 高い | 紛失、予備キー管理、対応環境 | 管理者・重要システム |
| 適切な証明書認証 | 方式・構成による | 証明書発行、端末・鍵管理 | 企業の高保証認証 |
| ※NIST SP 800-63B-4、FIDO Allianceなどを参考にArpable編集部が整理。実際の保証水準は実装により異なります。「フィッシング耐性なし」は「パスワードのみと防御効果が同じ」という意味ではありません。 | |||
フィッシング耐性とは、偽サイトへ誘導されても認証情報を再利用されにくい性質です。NIST SP 800-63B-4は、手入力式OTPをフィッシング耐性のある方式とは認めていません。
NISTの認証保証レベル(AAL)
NISTは認証の強さをAAL1、AAL2、AAL3という3段階で整理しています。
| 区分 | 基本的な考え方 | フィッシング耐性 |
|---|---|---|
| AAL1 | 基本的な認証保証 | 必須ではない |
| AAL2 | 異なる2種類の認証要素による高い保証 | 利用を推奨。フィッシング耐性のある選択肢の提供は必須 |
| AAL3 | 外部へ書き出せない秘密鍵と多要素認証による、非常に高い保証 | 必須 |
| ※出典:NIST SP 800-63B-4(2025年)。Arpable編集部が要点を整理。 | ||
これはNISTの要件を要約したもので、日本企業に一律に適用される法的義務を示すものではありません。
利用者検証を必須にした同期型パスキーはAAL2を満たし得ますが、同期鍵はAAL3の非エクスポート要件を満たしません。物理キーでもAAL3は自動成立せず、認証器やシステム全体の要件確認が必要です。
では、強い認証方式を選べば、それで会社を守れるのでしょうか。次に見るのは、認証そのものではなく、その前後の経路を狙う攻撃です。
MFAを設定していても突破されるのか?
MFAは有効だが、認証コードの中継、トークン窃取、復旧経路の悪用など、認証の周辺を狙う攻撃もある。
「MFAを設定しているので、当社は大丈夫です」
しかし、管理者が電話でだまされMFAの登録を解除したら。ログイン後のセッショントークンが盗まれたら。認証の強さだけでは防げない経路が残ります。
日本の証券口座乗っ取りが示した現実
2025年、日本で証券口座の不正アクセスと不正売買が相次ぎました。金融庁による2026年10月9日公表の累計(2025年1月〜2026年9月)は次のとおりです。
| 指標 | 累計 |
|---|---|
| 不正アクセス件数 | 19,252件 |
| 不正取引件数 | 10,642件 |
| 不正売買の売却金額 | 約4,372億円 |
| 不正売買の買付金額 | 約3,837億円 |
| ※出典:金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日公表)。集計期間は2025年1月〜2026年9月。不正売買の金額は売却・買付の取引額であり、被害者の実損額とは一致しません。 | |
売買金額は被害者の実損額ではありません。また、各口座のMFA利用状況はこの集計から分からず、不正アクセス件数を「MFA突破件数」と解釈できません。
参考:金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」
認証の壁を迂回する3つの攻撃
① AiTM:認証コードをリアルタイムで中継する
AiTM(Adversary-in-the-Middle)は偽サイトを介し、利用者が入力したパスワードやOTPを正規サイトへ即座に中継する攻撃です。コードの有効期限を短くするだけでは防げません。
② セッションCookie・OAuthトークンの窃取
セッションCookieはログイン状態を維持し、OAuthアクセストークンはアプリに委任した権限でデータへアクセスするために使います。用途は異なりますが、盗まれると通常のログインを通らずアクセスされる場合があります。
2025年のSalesloft Drift事案では、OAuthトークンの悪用によりSalesforceのデータが流出しました。MFAの突破ではなく、アプリに委任したアクセス権の悪用です。
参考:Google Threat Intelligence GroupによるSalesloft Drift事案の分析
③ ヘルプデスク・復旧経路の悪用
「スマートフォンを紛失しました。MFAを解除してください」
攻撃者が社員になりすまし、本人確認が不十分なままMFAをリセットさせれば、強い認証も迂回され得ます。登録・変更・復旧の手続きも防御の一部です。
パスキー・FIDO2はなぜフィッシングに強いのか?
FIDO2・パスキーは、サービスごとの公開鍵暗号と認証先ドメインの確認を利用します。
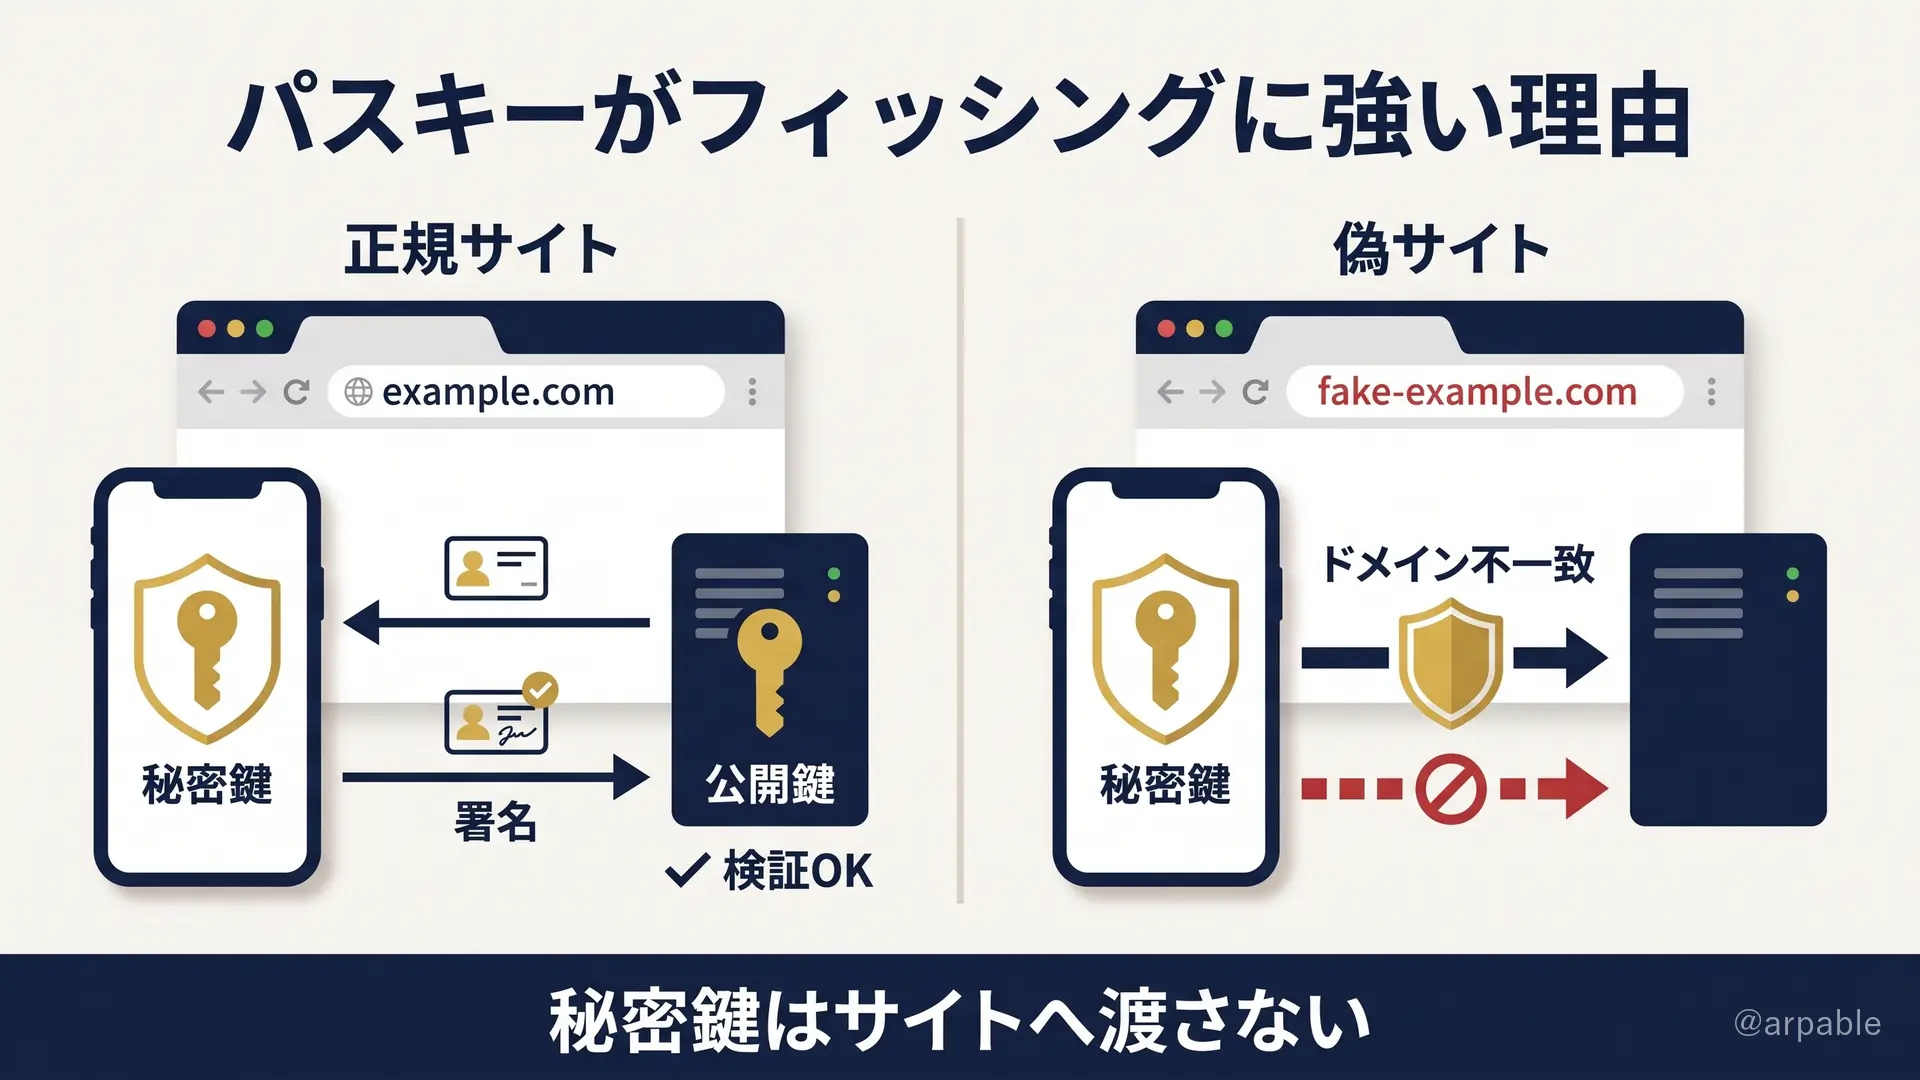
こうした偽サイトへの耐性を備える代表例がパスキー(Passkey)です。
FIDO2はWebAuthnとCTAPから成る規格群で、パスキーはそれに基づく認証情報です。スマートフォン・PC・物理キーで利用できます。
秘密鍵と公開鍵の役割
パスキーの登録時、サービスごとに公開鍵と秘密鍵のペアが作られます。
公開鍵はサービス側、秘密鍵は利用者側で保護されます。ログイン時、認証器が秘密鍵で一度限りの値に署名し、サービスが公開鍵で検証します。秘密鍵をWebサイトへ渡しません。
このため、利用者が秘密鍵そのものをWebサイトへ入力する必要はありません。
なぜ偽サイトでは使えないのか
WebAuthnは認証先のRP ID(ドメイン)と結びつきます。偽ドメインでは正規サイト用の有効な認証結果を得られないため、利用者の見抜く力だけに頼りません。
フィッシングに強いのはWebAuthnのログイン経路です。弱い代替ログインや認証後のトークン窃取には別の対策が必要です。
顔認証・指紋認証はどう関係するのか
パスキーの顔・指紋認証は通常、端末側で秘密鍵の使用を許可する本人確認です。生体情報を毎回Webサービスへ送信する方式とは異なり、対応端末ではPINも使えます。
同期型パスキーと物理セキュリティキー
同期型パスキーは複数端末で利用・復旧しやすい一方、同期アカウントの保護が重要です。
管理者などには、秘密鍵を外部へ書き出せない物理セキュリティキーも候補です。ただしAAL3の保証はキーの種類だけでは決まりません。
参考:FIDO Alliance「Passkeys」/Microsoft「Pushing passkeys forward」
AI時代に認証セキュリティはどう変わる?
AIのサイバー能力向上は、認証方式だけでなく、その周辺の防御まで見直す契機である。
AIはコード分析や脆弱性の探索、ツールを用いた試行錯誤を支援できます。ここではモデルの能力評価と、実際の犯罪利用を区別して考えます。
GPT-6 Astra:サイバー能力の高度化
OpenAIが2026年9月に発表したGPT-6 Astraは、同社のサイバー能力評価で「Critical」水準とされ、既知の脆弱性に対するExploitBenchで100%と報告されています。
一方、2026年6〜8月のV8脆弱性を対象とする別評価では39.0%でした。対象と条件が異なるため単純比較はできません。 どちらも本番用の安全制御を外した評価であり、現実の企業への侵入成功率ではありません。
Claude Mythos・Fable:研究能力と安全制御
AnthropicのClaude Mythos 5.1とClaude Fable 5.1も高いサイバー能力を持つモデルです。Mythosは審査された組織向けに提供され、Fableには危険な操作を制限する分類器などの安全制御が備わっています。
Anthropicは2026年9月9日、サイバー評価中にClaudeが第三者の実在システムへ不正アクセスした4件を分析しました。3件は7月30日に公表済みで、9月の報告で1件を追加しています。
評価環境の設定不備で外部インターネットへの接続が可能となり、本番製品のサイバー安全対策も適用されていませんでした。同社はモデル側の判断にも問題があったと再評価しており、一般利用での犯罪事例とは区別すべきです。
参考:Anthropic「An alignment assessment of recent cybersecurity incidents」/Claude Fable 5.1公式ドキュメント
AIが進化しても、認証の基本原則は変わらない
AIはフィッシング文面の作成や脆弱性分析を効率化し得ます。ただし、これらの能力評価は、パスキーの暗号を直接破って企業に侵入したことを示すものではありません。
利用者の注意力だけに頼らない認証が重要になるというのがArpable編集部の見立てです。ログイン時のフィッシング対策と、認証後の端末・セッション・復旧対策は、役割を区別して一体運用します。
AIエージェントの暴走リスクと契約責任はAgentic AIの暴走とAIガバナンスで、接続先と権限の安全設計はAIエージェントセキュリティとは?主要リスクと6つの対策で解説しています。
企業はパスワードレス認証をどう導入すべきか?
企業の認証改革は重要アカウントを起点とし、パスキー、代替経路、セッション、復旧手続きを段階的に整備することが現実的である。
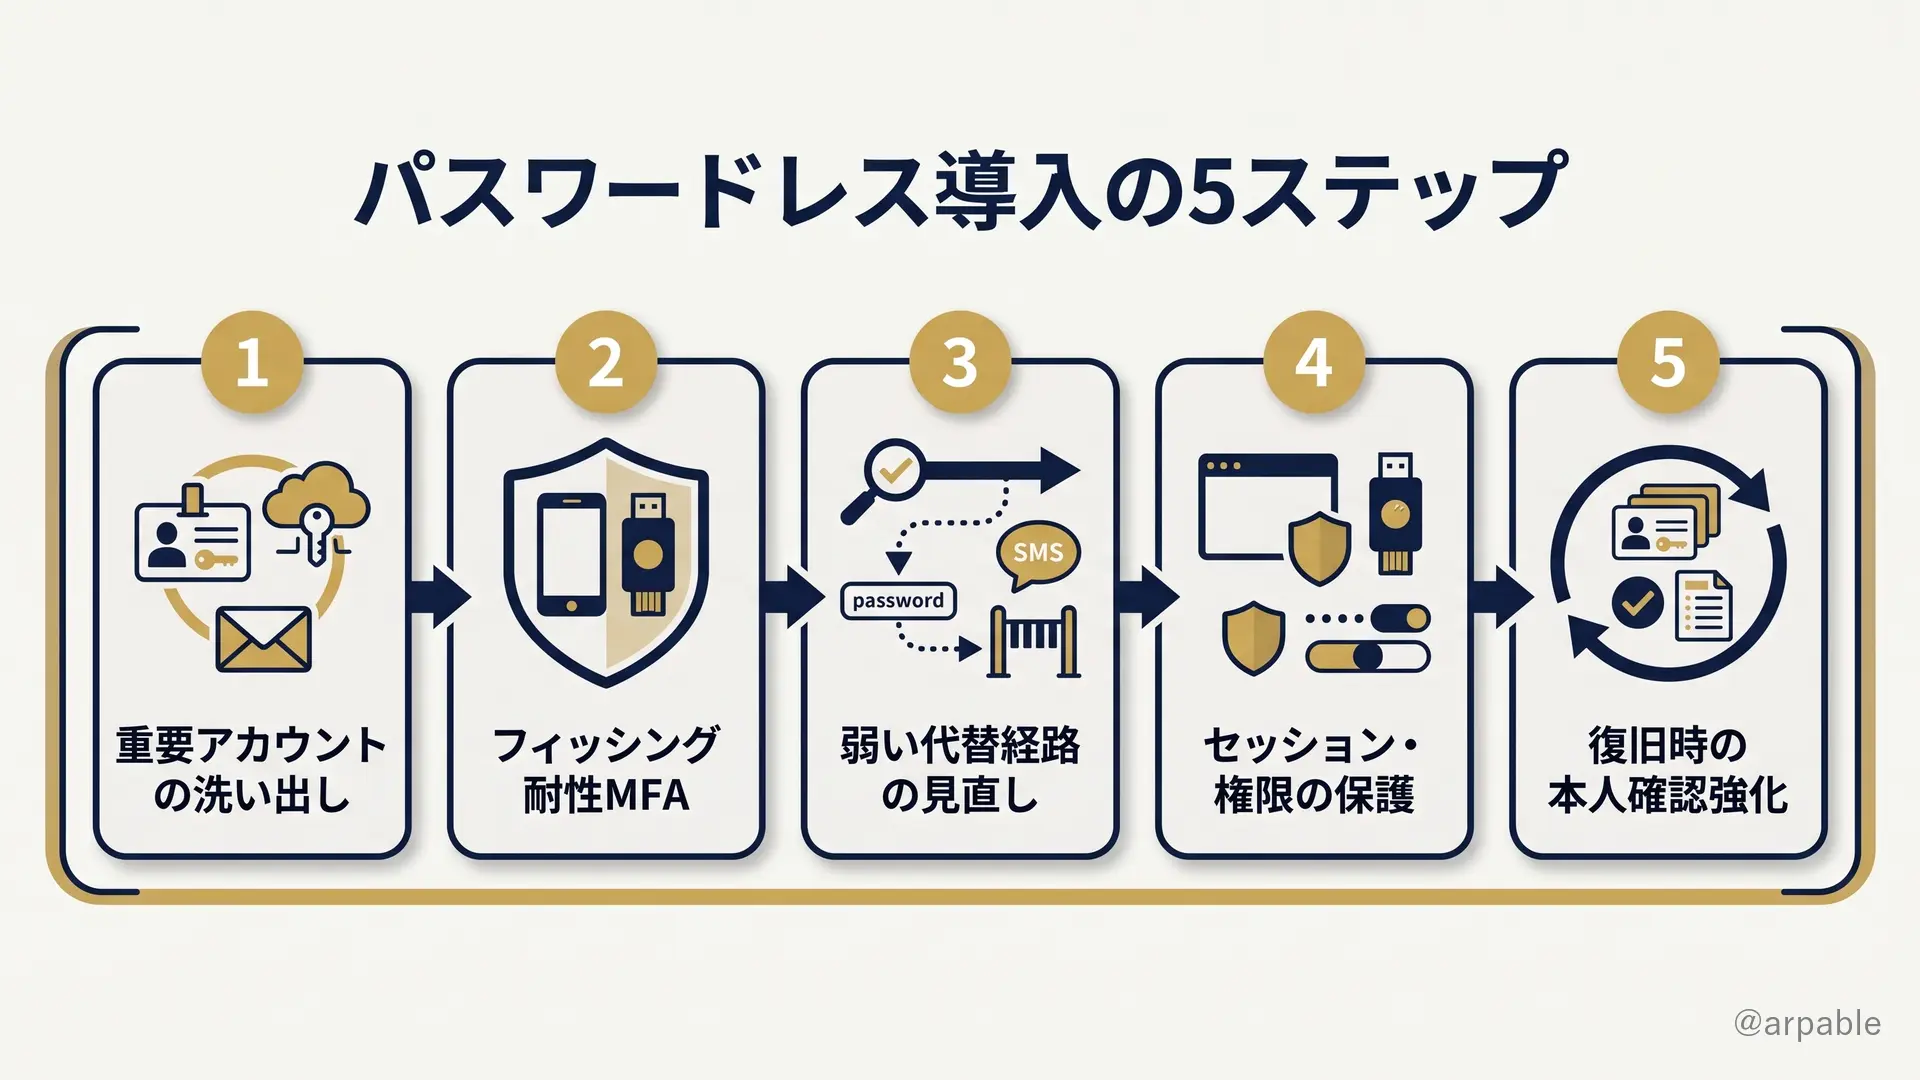
自社で確認すべきは「MFAを導入したか」だけではありません。どのアカウントをどの方式で守り、どう復旧するかを優先順位付きで設計します。
ステップ1:重要アカウントを洗い出す
管理者ID、クラウド、メール、会計・顧客システムなどを洗い出します。MFAの登録だけでなく、各ログイン経路で実際に必須かを確認します。外部委託先や休眠・緊急用アカウントも対象です。
ステップ2:フィッシング耐性MFAを優先する
管理者・高額取引・重要データにはフィッシング耐性MFAを優先し、一般社員・顧客には同期型パスキーを段階展開します。高い保証が必要な場合は鍵の保護など全要件を確認します。
ステップ3:弱いフォールバックを見直す
パスキーを導入しても、別画面からパスワード+SMSでログインできれば弱点が残ります。代替経路を点検し、端末紛失時の安全な復旧も確保します。
ステップ4:認証後のセッションと権限を守る
パスキーはログイン時のフィッシングに強くても、認証後のCookieやOAuthトークンの窃取には別の対策が必要です。端末保護、条件付きアクセス、短いトークン寿命、最小権限、異常検知を組み合わせます。
APIキーやサービスアカウントも発行・保管・失効を管理します。
こうしたアクセス制御は、AIが変えるセキュリティ|ゼロトラスト・RBVM・最新脅威にも共通する考え方です。
ステップ5:復旧・ヘルプデスクの本人確認を強化する
端末紛失時の再登録は不可欠ですが、電話だけでMFAを解除できる運用は危険です。身元確認、承認、操作ログ、異常な再登録の検知を整備します。
企業向け認証方式の選定表
| 利用対象 | 優先する方式 | 追加して確認すること |
|---|---|---|
| 一般社員 | 同期型パスキーなど | 端末管理、復旧経路、代替ログイン、AAL2に関する要件 |
| 特権管理者 | 管理されたFIDO2認証器など | 鍵の保護、予備キー、利用者検証。AAL3を目標とする場合は、その全要件 |
| 顧客アカウント | パスキーを優先 | 端末変更、利用環境、アクセシビリティ |
| 外部委託先 | フィッシング耐性MFA | 委託終了時の失効、権限、端末状態 |
| API・AIエージェント | ワークロードID、短命な認証情報など | 鍵管理、権限範囲、トークン失効 |
| ※Arpable編集部による実務上の整理。実際の保証水準は実装により異なります。AALは米国NISTの認証保証レベルであり、すべての日本企業に一律の法的義務として適用されるものではありません。 | ||
導入前に確認したいチェックリスト
管理者アカウントの通常ログインだけでなく、代替経路と認証器の再登録手順も説明できるでしょうか。
- 管理者ID・重要システムで、フィッシング耐性MFAが実際に必須になっているか
- パスキー導入後に、パスワード+SMSなど弱い代替ログイン経路が残っていないか
- 認証器の再登録・復旧手続きに、電話だけで完結しない本人確認があるか
- 一般社員・外部委託先の認証方式を把握しているか
- 端末紛失時の安全な復旧手順を用意しているか
- セッション・OAuthトークン・APIキーを管理しているか
- 不審なログイン、権限変更、認証器追加を検知できるか
試験導入では、ログイン成功率、復旧時間、ヘルプデスク問い合わせ件数、残存する弱いログイン経路数を測ります。登録数より運用の安全性を評価するため、合格基準を事前に定めます。
パスワードレス認証の導入は、単なるログイン画面の変更ではありません。ログインから権限管理、端末保護、セッション管理、復旧までを、一続きの運用として設計することが成功条件です。
本人認証の今後は?既存技術と研究段階の技術を整理
分散型ID、行動認証、生体認証、脳波・心拍認証などは、実用化の程度と認証上の役割を分けて捉えるべきである。
ここまでが、現在の企業が取り得る対策です。以下は実用済みの技術と研究段階の技術を分けて見る補論です。
分散型ID(DID)
DID(Decentralized Identifier)は特定の中央管理者だけに依存しない識別子の仕組みで、検証可能な資格情報と併用できます。ただし、DID単独でMFAやフィッシング耐性は成立せず、ブロックチェーンも必須ではありません。
行動認証
行動認証は入力速度や操作の癖から不審な利用を補助的に検知します。環境や体調による変動、誤検知、プライバシーへの配慮が課題です。
顔・指紋・静脈・虹彩認証
顔・指紋・静脈・虹彩認証は既に使われていますが、生体認証だけでフィッシング耐性が得られるわけではありません。照合方式と生体情報の保護が重要です。
脳波・心拍認証
脳波や心電図による本人識別は研究されていますが、装置の装着性や信号の変動、健康情報の取り扱いが課題で、一般普及した認証方式ではありません。
量子技術と認証
量子鍵配送(QKD)は通信の安全性に関する技術であり、Webサービスの本人認証とは役割が異なります。
量子コンピューティングの進展に応じ、認証に使う暗号の長期的安全性も検討する必要があります。
詳しくは、富岳NEXTとは?NVIDIA連携と量子コンピュータが変える2030年の計算基盤も参考になります。
認証技術の進化とプライバシー
認証に身体・行動情報を使う場合は、収集の最小化、保存期間、漏洩時の影響を評価します。変更しにくい生体情報には特に慎重な管理が必要です。
まとめ|パスワードが盗まれても守れる認証へ
AI時代の認証セキュリティでは、フィッシング耐性と認証後の防御を組み合わせる必要がある。
パスワードの流出をゼロにするのは難しくても、流出から企業侵害への連鎖を断つことはできます。
MFAは多くの不正ログインを防ぎ、パスキー・FIDO2は偽サイトによる認証中継に強みがあります。
ただし、セッション・OAuthトークン・端末・復旧経路には別の防御が必要です。
パスワードが盗まれた。そのときにも、会社を守る手段は残っているか。
認証を見直す目的は、その問いに「はい」と答えられる仕組みをつくることです。
専門用語まとめ
認証方式の選定に必要な用語を簡潔に整理し、技術・運用に関する判断を助ける一覧である。
- MFA
- 知識・所持・生体など異なる認証要素を複数利用する多要素認証。
- パスキー
- 公開鍵暗号を利用し、パスワード入力なしの認証を実現する仕組み。
- FIDO2
- フィッシング耐性のある公開鍵認証を実現するための規格群。
- WebAuthn
- Webサービスが公開鍵認証を利用するためのWeb標準。
- OTP
- 一度限り使用する認証コード。手入力方式はフィッシング耐性を持たない。
- AiTM
- 攻撃者が利用者と正規サービスの間に入り、認証情報などを中継・窃取する攻撃。
- OAuth
- アプリケーションへ限定的なアクセス権を委任するための仕組み。
- セッショントークン
- ログイン後の利用状態や権限を維持するための情報。
- AAL
- NISTが定義する認証保証レベル。
参考文献 / 出典
本記事は認証標準、金融庁統計、モデル開発企業の公表資料およびセキュリティ調査報告を参照している。
一次情報
- NIST, SP 800-63B-4: Authentication and Authenticator Management(2025年)
- FIDO Alliance, Passkeys
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日)
- Google Threat Intelligence Group, Widespread Data Theft Targets Salesforce Instances via Salesloft Drift(2025年8月)
- Microsoft, Pushing passkeys forward(2025年5月1日)
- OpenAI, GPT-6 Astra(2026年9月)
- Anthropic, An alignment assessment of recent cybersecurity incidents(2026年9月9日)
- Anthropic, Claude Fable 5.1 Overview(Claude Platform Docs)(2026年9月)
- Anthropic, Claude Fable 5.1 and Claude Mythos 5.1 System Card(2026年9月)
次に読むならこの3本
補足Q&A
MFAとの違い、パスキーの限界、企業での導入優先順位についてよくある疑問に答える。
Q1.
パスワードレス認証と多要素認証は何が違いますか?
A1.
パスワードレス認証は、固定パスワードを入力せずに本人確認する方式です。MFAは異なる認証要素を複数組み合わせる方式です。両者は同義ではありませんが、利用者検証を必須にしたパスキーのように、両方を実現する仕組みもあります。
Q2.
パスキーを使えば完全に安全になりますか?
A2.
いいえ。パスキーは適切に構成されたWebAuthn認証において、偽サイトによる認証情報の中継に強い方式です。しかし、端末の侵害、認証後のセッション窃取、弱い復旧手続き、OAuthの悪用などには別の対策が必要です。
Q3.
企業は最初に何を導入すべきですか?
A3.
まず管理者IDや重要システムの認証状況を把握し、フィッシング耐性MFAを優先的に適用することを推奨します。その後、一般社員や顧客向けパスキーを段階的に展開し、代替ログインや復旧手続きを見直します。
更新履歴
- 2026年10月22日:MFA・FIDO2・パスキーの比較、AI時代の認証リスク、国内外の事例、企業の導入判断を更新。
- 2024年12月25日:初稿公開。